Pour protéger les ordinateurs d’une PME, il ne suffit pas d’installer un antivirus, un pare-feu et plusieurs logiciels spécialisés. Chaque protection doit répondre à un risque identifié, fonctionner avec les autres et rester administrable au quotidien. Un empilement de solutions peut entraîner des conflits, des dépenses inutiles et des alertes que personne ne traite.
Le socle pertinent repose généralement sur une protection antimalware professionnelle, un pare-feu correctement configuré, des mises à jour suivies, une authentification multifacteur pour les accès sensibles et des sauvegardes restaurables. Selon les usages, un contrôle des applications, le chiffrement des postes ou une protection web peuvent compléter cet ensemble.
Le choix dépend du nombre d’appareils, des données manipulées, du télétravail et des ressources disponibles pour administrer les outils. L’objectif est de construire une protection cohérente, mesurable et évolutive, plutôt que de multiplier les abonnements sans vérifier leur utilité réelle.
Les protections réellement utiles pour les postes d’une PME
- Conserver une protection antivirus principale compatible avec le système, plutôt que plusieurs moteurs actifs susceptibles de se gêner.
- Privilégier des outils administrables centralement, avec des politiques communes, des alertes suivies et une visibilité sur les postes protégés.
- Compléter l’antivirus par des mises à jour, le MFA et des sauvegardes testées : ces mesures répondent à des risques différents.
- Pourquoi plusieurs logiciels de sécurité peuvent-ils se gêner plutôt que mieux protéger ?
- Comment déployer une protection cohérente sur tous les postes sans configuration manuelle ?
- Antivirus seul ou suite de sécurité : quelle protection convient à une petite entreprise ?
- Quelles configurations réduisent l’efficacité d’un logiciel de sécurité sans être visibles ?
- Quand réévaluer les logiciels de sécurité après l’arrivée de nouveaux postes ou usages ?
- Pourquoi un poste à jour peut-il rester vulnérable si certaines applications ne le sont pas ?
- Sauvegardes, MFA ou antivirus : quelle mesure renforcer en premier dans une petite structure ?
- Comment organiser le suivi des mises à jour sans perturber chaque semaine les postes de travail ?
Pourquoi plusieurs logiciels de sécurité peuvent-ils se gêner plutôt que mieux protéger ?
Installer plusieurs logiciels de sécurité ne renforce pas automatiquement la protection d’un ordinateur professionnel. Lorsque deux antivirus cherchent à surveiller simultanément les mêmes fichiers et processus, ils peuvent entrer en conflit, ralentir le poste ou perturber certaines opérations. Une défense efficace repose sur des protections complémentaires, et non sur la multiplication de fonctions identiques.
Un antivirus actif surveille notamment l’accès aux fichiers, l’exécution des programmes et les comportements suspects. Si deux moteurs interviennent sur les mêmes opérations, leurs analyses peuvent se chevaucher, leurs composants interagir et leurs traitements consommer davantage de ressources. Dans certaines configurations, des détections contradictoires ou des mises en quarantaine peuvent également compliquer le diagnostic.
Ce risque ne signifie pas que deux produits de sécurité sont toujours incompatibles. La documentation Microsoft sur la compatibilité de Defender Antivirus distingue notamment les modes actif, passif et désactivé selon le système et les solutions installées. Sur certains postes Windows, Defender adapte automatiquement son fonctionnement lorsqu’un antivirus tiers est présent. Sur certains serveurs Windows, une configuration explicite peut être nécessaire.
Il faut donc distinguer les doublons des protections qui couvrent des besoins différents.
| Association | Intérêt pour la PME | Point de vigilance |
|---|---|---|
| Deux antivirus en protection temps réel | Généralement redondant | Conflits possibles, performances et modes de coexistence |
| Antivirus et pare-feu | Complémentaire | Vérifier les fonctions déjà incluses dans chaque produit |
| Antivirus et sauvegarde | Complémentaire | La sauvegarde doit rester récupérable après une compromission |
| Antivirus et protection web | Potentiellement complémentaire | Éviter l’achat d’un filtrage déjà fourni et administré |
L’empilement entraîne aussi un problème organisationnel. Lorsque plusieurs consoles remontent les mêmes événements, les responsables peuvent supposer qu’une autre solution ou une autre personne prendra en charge l’alerte. Le risque n’est alors plus seulement technique : une menace peut rester sans traitement malgré plusieurs licences actives.
Avant chaque achat, il faut identifier le risque que le nouvel outil couvre, vérifier les matrices de compatibilité des éditeurs, puis désigner la personne responsable de ses alertes. Un essai sur un poste pilote permet de contrôler les performances et les interactions avant un déploiement général.
Une fois les doublons éliminés, la difficulté suivante consiste à appliquer les mêmes protections sur tous les ordinateurs, sans dépendre de réglages individuels.
Comment déployer une protection cohérente sur tous les postes sans configuration manuelle ?
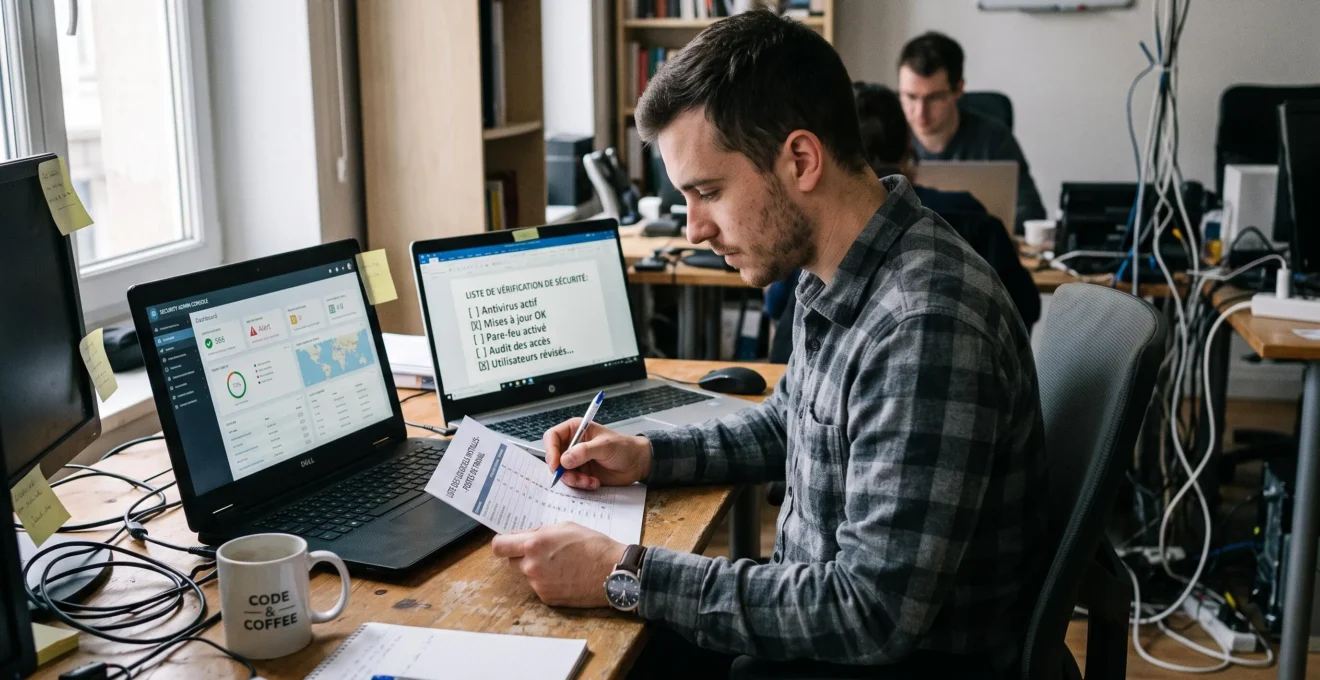
Pour protéger plusieurs postes sans les configurer séparément, une PME peut utiliser une console d’administration centralisée associée à un agent de sécurité ou à une solution de gestion des terminaux. Cette organisation permet d’appliquer des politiques communes, de suivre les équipements et de repérer ceux qui ne respectent pas la configuration attendue.
Une installation individuelle peut fonctionner pour quelques ordinateurs, mais elle devient difficile à maintenir lorsque les effectifs augmentent. Les versions de logiciels divergent, des utilisateurs modifient les paramètres et certains nouveaux postes ne sont pas intégrés au dispositif de sécurité. Sans inventaire central, ces écarts restent parfois invisibles.
Une console adaptée à une PME doit notamment permettre de :
- Consulter le nombre de postes enregistrés, protégés et non conformes.
- Définir des politiques différentes pour les salariés, les administrateurs et les postes spécialisés.
- Appliquer des paramètres de sécurité communs et limiter les modifications locales non autorisées.
- Centraliser les alertes avec leur criticité et leur statut de traitement.
- Produire un rapport exploitable sans exiger une équipe informatique dédiée.
La mise en production doit rester progressive. Un premier poste pilote sert à vérifier l’installation de l’agent, la remontée des alertes et les éventuelles incompatibilités avec les logiciels métiers. Un petit groupe d’utilisateurs représentatifs peut ensuite tester les politiques avant leur généralisation.
Ce déploiement permet également de contrôler les exclusions, les droits de modification et les mises à jour. Si une règle bloque une application nécessaire à l’activité, elle peut être corrigée avant de toucher tous les salariés.
Les solutions gratuites destinées aux particuliers ne répondent pas nécessairement à ces besoins : leurs conditions de licence peuvent restreindre les usages professionnels, et leur administration centralisée peut être absente. Il convient donc de vérifier les droits d’utilisation et les fonctions de supervision, même lorsque le coût initial paraît attractif.
La gestion centralisée simplifie l’exploitation, mais ne justifie pas à elle seule l’achat d’une suite complète. Les fonctionnalités retenues doivent correspondre au périmètre réel de l’entreprise.
Antivirus seul ou suite de sécurité : quelle protection convient à une petite entreprise ?
Un antivirus professionnel administrable peut convenir à une petite entreprise dont les usages sont simples, à condition que les autres mesures essentielles soient déjà assurées. Une suite de sécurité devient intéressante lorsqu’elle regroupe plusieurs fonctions réellement nécessaires, facilite leur supervision et réduit la complexité opérationnelle. Le bon choix dépend davantage des équipements, des données et des accès que du nombre de modules commercialisés.
Les recommandations essentielles de sécurité de la CNIL distinguent plusieurs mesures complémentaires. La fiche institutionnelle de la CNIL sur la sécurité des données recommande notamment une solution antivirale professionnelle, un pare-feu, l’authentification multifacteur, les mises à jour et des sauvegardes testées.
Une suite commerciale peut regrouper certaines de ces fonctions, mais sa composition varie selon l’éditeur, la formule et les licences. Il ne faut pas considérer qu’une suite inclut automatiquement la sauvegarde, le MFA ou le chiffrement.
| Profil de l’entreprise | Protection à privilégier | Critère de décision |
|---|---|---|
| Quelques postes fixes, usages bureautiques simples | Antivirus professionnel administrable et protections système existantes | Vérifier que le pare-feu, les mises à jour, les accès et les sauvegardes sont déjà maîtrisés |
| Équipe en télétravail ou sur ordinateurs portables | Protection centralisée utilisable hors réseau local | Suivi à distance, chiffrement, contrôle des accès et remontée des alertes |
| Serveur, NAS ou applications métiers critiques | Protection des postes complétée par des mesures adaptées aux équipements critiques | Compatibilité, sauvegardes, restrictions d’accès et continuité d’activité |
| Poste de caisse ou borne à usage restreint | Protection adaptée au rôle du poste, avec applications autorisées limitées | Surface d’attaque réelle, maintenance et isolation éventuelle |
Le contrôle des applications peut être pertinent pour un poste qui ne doit exécuter qu’un petit ensemble de programmes. Le chiffrement répond surtout au risque d’exposition des données en cas de perte ou de vol d’un appareil. La protection web peut aider à réduire certains risques liés à la navigation, mais sa valeur dépend du filtrage déjà disponible.
L’arbitrage financier doit porter sur le coût total sur plusieurs années : licences, renouvellements, administration, support et formation. Une console unique peut simplifier ces opérations. En contrepartie, elle peut renforcer la dépendance à un éditeur, notamment lorsque plusieurs fonctions reposent sur une même plateforme.
Avant de s’engager, l’entreprise doit examiner les modalités de résiliation, l’export des configurations et journaux, la migration des postes et la disponibilité du support. Une suite moins chère à l’achat peut coûter davantage si elle exige des interventions importantes ou si ses modules restent inutilisés.
Quelle que soit la formule retenue, une configuration incorrecte peut réduire fortement la protection. Le contrôle des paramètres devient alors aussi important que le choix du produit.
Quelles configurations réduisent l’efficacité d’un logiciel de sécurité sans être visibles ?
Un logiciel de sécurité peut sembler opérationnel tout en offrant une protection dégradée. Les causes fréquentes sont des exclusions d’analyse excessives, une surveillance en temps réel désactivée, des analyses jamais exécutées ou des alertes laissées sans traitement. Ces anomalies passent facilement inaperçues lorsque l’entreprise vérifie uniquement la présence du logiciel, sans contrôler son état réel.
Les exclusions représentent un point de vigilance important. Lorsqu’une application métier ralentit, un utilisateur ou un prestataire peut exclure un dossier entier des analyses pour résoudre rapidement le problème. Si cette exception couvre également des fichiers exécutables ou des emplacements accessibles en écriture, elle peut créer une zone moins surveillée.
Une exception doit donc être justifiée, limitée au besoin technique et réexaminée après les corrections apportées par l’éditeur du logiciel concerné. La désactivation temporaire de la protection en temps réel présente un risque comparable lorsqu’aucune procédure ne garantit sa réactivation.
Les analyses planifiées méritent également une vérification. Une analyse prévue pendant la nuit ne s’exécute pas nécessairement si l’ordinateur est éteint. Il faut consulter l’historique des tâches et prévoir, lorsque l’outil le permet, une reprise automatique des analyses manquées.
Les notifications répétitives peuvent provoquer une forme de lassitude : les salariés ferment les messages et les administrateurs ne distinguent plus les événements importants des alertes courantes. Un système simple de traitement doit associer à chaque alerte significative une criticité, une action attendue et un responsable clairement identifié.
Enfin, les droits administrateur locaux peuvent permettre à des utilisateurs de modifier les protections, parfois simplement pour installer un outil professionnel. Le principe du moindre privilège consiste à réserver ces droits aux personnes autorisées, tout en prévoyant une procédure rapide pour les installations légitimes.
Un audit léger peut être organisé à partir de la console : état de la protection temps réel, version du moteur, remontée récente des événements, exclusions, analyses non exécutées et écarts par rapport aux politiques. Les exceptions doivent être documentées et réévaluées.
Ces vérifications donnent une photographie de la situation actuelle. Elles doivent être complétées lorsque le parc informatique ou les usages professionnels évoluent.
Quand réévaluer les logiciels de sécurité après l’arrivée de nouveaux postes ou usages ?
Les logiciels de sécurité doivent être réévalués lorsqu’un changement modifie les équipements, les accès ou les données à protéger. L’arrivée de nouveaux ordinateurs, le développement du télétravail, l’installation d’un serveur ou un changement d’application métier constituent des déclencheurs concrets. L’objectif n’est pas de remplacer régulièrement les outils, mais de vérifier qu’ils couvrent toujours le périmètre réel.
Une protection conçue pour quelques postes fixes connectés au réseau de l’entreprise peut devenir insuffisante lorsque les collaborateurs utilisent des ordinateurs portables à domicile. Dans ce contexte, la capacité de supervision à distance, le chiffrement et la gestion des accès deviennent plus importants.
Les appareils personnels utilisés à titre professionnel demandent également une attention particulière. Ils peuvent ne pas accepter les mêmes agents de sécurité ou les mêmes politiques de gestion que les équipements appartenant à l’entreprise. Il faut définir les conditions d’accès aux ressources professionnelles, en tenant compte des règles applicables à la vie privée et aux données dans les pays concernés.
Les principaux événements justifiant un réexamen sont :
- L’intégration d’un nouveau groupe de postes ou l’ouverture d’un site.
- L’adoption du télétravail, d’appareils mobiles ou d’équipements personnels.
- L’installation d’un NAS, d’un serveur ou d’une application métier sensible.
- Le changement de fournisseur informatique ou de plateforme de gestion.
- L’échéance d’une licence importante ou la disparition du support d’un produit.
Une réévaluation efficace commence par un inventaire actualisé des appareils et de leurs usages. Cet inventaire est ensuite rapproché des fonctions déjà assurées par chaque logiciel. Les doublons, les fonctions inutilisées et les équipements sans protection adaptée deviennent ainsi visibles.
Audit en cinq actions pour décider quels logiciels conserver
- Recenser les postes fixes, portables, serveurs et appareils mobiles utilisés : produire un inventaire avec propriétaire, système et usage principal.
- Associer chaque équipement aux risques et protections existants : établir un tableau de couverture par appareil.
- Vérifier les licences, les fonctions activées et les compatibilités : produire une liste des doublons et des fonctions inutilisées.
- Identifier les postes non supervisés et les besoins non couverts : rédiger un registre des écarts avec leur niveau de priorité.
- Décider pour chaque outil de le conserver, de le remplacer ou de le supprimer : formaliser un plan d’action avec responsable et échéance.
Cette méthode évite les deux erreurs opposées : reconduire automatiquement un abonnement devenu inutile ou changer de produit sans avoir vérifié les effets sur le parc existant. Lorsqu’un remplacement est nécessaire, la migration doit être testée pour éviter les périodes de double protection active ou les postes temporairement non protégés.
Le réexamen doit aussi porter sur les applications installées. Même avec un antivirus correctement configuré, un programme ancien peut conserver une vulnérabilité exploitable.
Pourquoi un poste à jour peut-il rester vulnérable si certaines applications ne le sont pas ?
Un ordinateur dont le système d’exploitation est à jour peut rester vulnérable si ses applications ne reçoivent pas leurs correctifs de sécurité. Navigateurs, lecteurs PDF, suites bureautiques, utilitaires et logiciels métiers possèdent leurs propres vulnérabilités et cycles de maintenance. La mise à jour de Windows ou d’un autre système ne garantit donc pas celle de tous les programmes installés.
Chaque application constitue une partie de la surface d’attaque. Un fichier ouvert dans un lecteur PDF vulnérable ou une application métier exposée à des contenus non fiables peut présenter un risque, même lorsque l’antivirus fonctionne normalement.
L’article de Cybermalveillance.gouv.fr sur les risques des mises à jour négligées rappelle que les systèmes, logiciels et applications doivent recevoir les correctifs appropriés. Il recommande également de prévoir des mesures adaptées lorsque certains programmes ne sont plus maintenus.
Pour organiser cette maintenance, une PME peut distinguer trois catégories :
| Type d’application | Situation | Action adaptée |
|---|---|---|
| Application avec mises à jour automatiques | Correctifs généralement distribués par un mécanisme intégré | Vérifier que l’automatisme reste actif et que les versions évoluent réellement |
| Application nécessitant une intervention | Installation dépendant d’un utilisateur ou d’un administrateur | Désigner un responsable et intégrer le logiciel au suivi des correctifs |
| Logiciel métier sans maintenance éditeur | Vulnérabilités potentiellement non corrigées | Préparer son remplacement et appliquer des mesures compensatoires adaptées |
Le cas des logiciels métiers obsolètes est particulièrement délicat. Une PME peut dépendre d’un programme nécessaire à une machine, à une caisse ou à une opération de production, sans disposer immédiatement d’une alternative compatible.
Lorsque la mise à jour est impossible, des mesures compensatoires peuvent réduire l’exposition : limiter les connexions Internet, isoler le poste du reste du réseau, restreindre les comptes autorisés et désactiver les services inutiles. Leur efficacité dépend de la configuration réelle et elles ne remplacent pas un projet de migration vers un logiciel maintenu.
Un inventaire applicatif simple doit indiquer, pour les logiciels critiques, le nom, la version, l’éditeur, le mode de mise à jour, le responsable et la date de dernier contrôle. Les applications sans responsable de maintenance doivent apparaître comme des écarts à traiter.
La maintenance réduit l’exposition aux vulnérabilités connues, mais ne garantit pas l’absence d’incident. D’autres mesures doivent limiter les conséquences d’une compromission.
Sauvegardes, MFA ou antivirus : quelle mesure renforcer en premier dans une petite structure ?
Dans une petite entreprise, la première mesure à renforcer est généralement celle dont l’absence ou la défaillance expose le plus directement l’activité. L’antivirus aide à détecter et bloquer des logiciels malveillants, le MFA réduit le risque d’accès frauduleux avec des identifiants compromis et les sauvegardes permettent de restaurer les données. Ces protections sont complémentaires et ne se remplacent pas.
La décision doit s’appuyer sur la situation existante, plutôt que sur un classement universel des solutions. Un antivirus fonctionnel ne compense pas l’absence de sauvegardes récupérables. De même, une sauvegarde complète ne suffit pas à protéger une messagerie professionnelle accessible avec un simple mot de passe compromis.
Une grille rapide permet de distinguer les fonctions effectivement opérationnelles des mesures simplement annoncées comme installées.
| Mesure | Contrôle prioritaire | Faiblesse à corriger |
|---|---|---|
| Antivirus | Protection active, à jour et remontant ses alertes | Postes non couverts, agents désactivés ou alertes non traitées |
| MFA | Activation sur les comptes critiques et les accès distants | Comptes sensibles utilisant uniquement un mot de passe |
| Sauvegardes | Disponibilité des copies et réussite d’une restauration | Copies accessibles à une attaque ou restauration jamais vérifiée |
Chaque mesure peut être classée comme inexistante, partielle, non testée ou opérationnelle. Cette appréciation doit être complétée par la gravité des conséquences possibles : interruption de production, perte de documents, compromission de comptes ou indisponibilité d’un logiciel métier.
À titre d’exemple hypothétique, une entreprise disposant d’un antivirus correctement administré mais d’une sauvegarde unique sur un NAS accessible en permanence devrait examiner en priorité la résilience de ses sauvegardes. Dans une autre structure dont les données sont sauvegardées et restaurées régulièrement, mais dont les comptes administrateurs ne disposent pas de MFA, la priorité serait différente.
Les sauvegardes doivent comporter une copie protégée contre la modification ou la suppression depuis les postes compromis. La règle 3-2-1 recommandée par la CNIL prévoit trois copies des données, sur deux supports différents, avec une copie déconnectée du réseau. Des restaurations périodiques doivent confirmer que les données et systèmes nécessaires sont effectivement récupérables.
Le MFA doit couvrir en priorité les messageries, les comptes administrateurs, les accès distants et les services contenant des données sensibles. Son efficacité dépend également des méthodes retenues, de la gestion des appareils d’authentification et de la sécurisation des procédures de récupération de compte.
Aucune de ces mesures ne garantit seule la protection totale de l’entreprise. La décision consiste à identifier le scénario dont les conséquences seraient les plus difficiles à maîtriser, puis à combler la faiblesse correspondante avec une mesure vérifiable.
Une fois ce socle consolidé, son efficacité dépend de la régularité des opérations de maintenance, notamment des mises à jour, qui doivent rester compatibles avec le fonctionnement quotidien de la PME.
À retenir avant d’organiser la maintenance des postes
- Un logiciel installé ne constitue pas une protection vérifiée : son état, ses paramètres et ses mises à jour doivent être contrôlés.
- Les correctifs de sécurité nécessitent une réactivité adaptée à leur criticité, tandis que les évolutions fonctionnelles peuvent demander davantage de tests.
- Une politique efficace associe des groupes pilotes, des périodes d’installation adaptées et une procédure pour les postes durablement en retard.
Comment organiser le suivi des mises à jour sans perturber chaque semaine les postes de travail ?
Pour maintenir les postes à jour sans multiplier les interruptions, une PME peut automatiser l’installation des correctifs, organiser les redémarrages pendant des plages adaptées et suivre les exceptions depuis une console. Les mises à jour de sécurité urgentes doivent rester prioritaires, tandis que les évolutions fonctionnelles peuvent être testées sur un groupe pilote avant leur généralisation.
Le premier principe consiste à distinguer l’installation du correctif et le redémarrage nécessaire à son application. Lorsque les outils le permettent, les fichiers peuvent être téléchargés et préparés automatiquement, puis le redémarrage programmé en dehors des périodes de travail importantes.
Les fenêtres de maintenance doivent toutefois rester compatibles avec la réalité des usages : télétravail, horaires décalés, postes mobiles ou ordinateurs rarement allumés. Un redémarrage nocturne n’est pas utile si l’appareil est systématiquement éteint.
Il faut ensuite distinguer deux catégories opérationnelles :
- Les correctifs de sécurité : leur délai de déploiement dépend notamment de la gravité de la vulnérabilité, de son exploitation éventuelle et de l’exposition des postes concernés.
- Les évolutions fonctionnelles : elles peuvent nécessiter des tests supplémentaires de compatibilité, notamment avec les logiciels métiers et les périphériques professionnels.
Certaines mises à jour de version contiennent également des corrections de sécurité. Leur traitement ne doit donc pas être décidé uniquement à partir de leur intitulé commercial.
Une solution de gestion centralisée, telle que Microsoft Intune sur les environnements Windows compatibles, permet de définir des groupes de déploiement, des plages d’activité et des paramètres de redémarrage. La documentation Microsoft Intune sur la gestion des mises à jour Windows détaille notamment les stratégies de déploiement progressif, les délais et les états d’application, sous réserve des licences et prérequis techniques applicables.
Pour une petite structure, le suivi peut s’appuyer sur un rapport mensuel de conformité, accompagné d’alertes plus rapides pour les correctifs critiques ou les appareils fortement exposés. Ce rapport doit identifier les postes à jour, ceux dont le correctif est en attente et ceux qui présentent un échec ou une exception justifiée.
Les ordinateurs rarement utilisés méritent une règle particulière. À leur reconnexion, ils doivent récupérer les correctifs manquants et signaler leur état à la console. Des délais maximaux de redémarrage peuvent également être configurés, lorsque la solution les prend en charge, pour éviter les reports répétés par les utilisateurs.
Enfin, il est nécessaire de désigner un responsable du suivi et de prévoir le traitement des échecs : diagnostic, nouvelle tentative, assistance à l’utilisateur ou remplacement du poste si son système n’est plus maintenu. Une stratégie créée mais jamais vérifiée ne prouve pas que tous les ordinateurs sont protégés.
Pour passer à l’action, le responsable informatique peut commencer par exporter l’inventaire des postes, sélectionner un petit groupe pilote, définir les règles de redémarrage et produire un premier état de conformité. Ces éléments fourniront une base concrète pour ajuster les protections existantes avant d’envisager de nouveaux abonnements.
Une PME doit-elle obligatoirement acheter un antivirus payant ?
Le caractère payant n’est pas, à lui seul, un critère de sécurité. Une PME doit privilégier une solution autorisée pour un usage professionnel, maintenue par son éditeur, compatible avec ses systèmes et suffisamment administrable. Il faut vérifier les fonctions déjà comprises dans les licences existantes avant d’acheter un produit supplémentaire.
Un pare-feu intégré au système d’exploitation suffit-il pour les ordinateurs professionnels ?
Un pare-feu intégré peut constituer une protection adaptée s’il est activé, correctement configuré et administré. L’ajout d’un pare-feu tiers doit correspondre à un besoin précis, comme des règles applicatives particulières ou une supervision non disponible autrement. Un pare-feu local ne remplace pas les contrôles de sécurité du réseau de l’entreprise.
Faut-il utiliser le même logiciel de sécurité sur Windows, macOS et Linux ?
Pas nécessairement. Une console commune peut simplifier la supervision, mais les fonctionnalités disponibles diffèrent selon les systèmes d’exploitation. Il faut vérifier la compatibilité, le niveau réel de protection, la gestion des politiques et la remontée des alertes pour chaque plateforme. Des solutions différentes peuvent coexister si leurs responsabilités restent clairement définies.
Comment vérifier qu’un prestataire informatique supervise réellement les protections ?
La PME peut demander un état du parc couvert, un rapport des postes non conformes, les alertes significatives traitées et la liste des exceptions actives. Le contrat doit préciser qui surveille les événements, dans quelles conditions les incidents sont remontés et quelles interventions sont incluses. Une licence de sécurité ne constitue pas, à elle seule, un service de surveillance.
Peut-on supprimer un ancien logiciel de sécurité dès qu’un nouveau est installé ?
La transition doit être planifiée. Il faut vérifier la compatibilité des produits, préparer la désinstallation de l’ancien agent et contrôler l’activation de la nouvelle protection. Un déploiement pilote permet d’identifier les conflits éventuels. La migration doit garantir qu’aucun poste ne reste durablement sans protection active et que les anciens composants sont correctement retirés.