Une infrastructure numérique fiable ne se résume pas à disposer d’ordinateurs récents ou d’une connexion Internet rapide. Elle doit permettre aux collaborateurs d’accéder aux applications, aux fichiers et aux services essentiels, même lorsque l’entreprise recrute, ouvre un nouveau site ou augmente ses volumes de données. Pour une PME en croissance, le véritable enjeu consiste à anticiper les charges, identifier les équipements critiques et éviter que chaque évolution impose une nouvelle intervention d’urgence.
Le dimensionnement doit donc partir des usages réels, des contraintes opérationnelles et des perspectives de développement. Réseau, stockage, serveurs, services cloud, alimentation électrique et sauvegardes forment un ensemble interdépendant. Une défaillance sur un seul composant peut pénaliser toute l’organisation si aucune solution de continuité n’a été prévue. Une approche progressive, fondée sur un inventaire et une analyse des risques, permet de faire évoluer cet ensemble sans remplacer inutilement les équipements encore adaptés.
Les principes essentiels pour une infrastructure informatique fiable
- Dimensionner les ressources selon les usages simultanés, les volumes de données et la croissance prévisible, plutôt que selon le seul nombre de salariés.
- Choisir une architecture locale, cloud ou hybride en fonction des applications, de la connectivité, de la sécurité et des contraintes de chaque site.
- Prioriser la continuité : sauvegardes restaurables, équipements critiques protégés, procédures de reprise documentées et maintenance préventive.
- Pourquoi une infrastructure informatique devient-elle instable lorsque l’entreprise grandit ?
- Comment estimer les besoins en réseau, stockage et puissance pour 20 collaborateurs ?
- Infrastructure locale ou services cloud : quelle architecture choisir pour une PME multisite ?
- Quels équipements critiques faut-il dupliquer pour éviter l’arrêt complet du travail ?
- Dans quel ordre moderniser réseau, stockage et postes quand le budget est limité ?
- Comment estimer les besoins réseau à partir du nombre de postes, téléphones et équipements connectés ?
- Tableur ou logiciel de gestion de parc : à partir de quand faut-il changer de méthode ?
- Comment organiser une maintenance préventive sans multiplier les interventions inutiles ?
Pourquoi une infrastructure informatique devient-elle instable lorsque l’entreprise grandit ?
Une infrastructure informatique devient instable lorsque ses ressources ne suivent plus l’évolution des usages et des charges de travail. Chaque recrutement ajoute potentiellement des connexions, des applications, des fichiers et des licences simultanées. Ces besoins progressent à des rythmes différents : un service qui recrute dix personnes utilisant principalement des outils bureautiques n’aura pas les mêmes contraintes qu’un bureau d’études produisant des fichiers volumineux.
Cette évolution provoque souvent une saturation progressive plutôt qu’une panne immédiate. Les fichiers partagés mettent davantage de temps à s’ouvrir, les visioconférences deviennent irrégulières et certaines applications répondent lentement aux heures de pointe. Ces symptômes peuvent être attribués à tort aux ordinateurs, alors que le problème se situe dans le réseau, le serveur, le stockage ou les ressources logicielles.
Il faut distinguer deux situations. La panne brutale résulte d’un événement identifiable, comme un disque défaillant, une alimentation hors service ou une coupure électrique. La dégradation silencieuse apparaît progressivement et reste parfois tolérée pendant plusieurs mois. Elle devient critique lorsque plusieurs services dépendent simultanément d’un composant sous-dimensionné.
Une infrastructure héritée des premières années de l’entreprise n’est pas nécessairement inadaptée dans son intégralité. Une box Internet grand public, un switch d’entrée de gamme ou un serveur unique peuvent avoir parfaitement répondu aux besoins initiaux. Le problème apparaît lorsque leur capacité, leur niveau de sécurité ou leurs possibilités d’évolution ne correspondent plus aux usages actuels.
Un autre risque concerne les habitudes des collaborateurs. Lorsque les outils officiels deviennent trop lents ou difficiles d’accès, certains peuvent recourir à des espaces de stockage personnels, des messageries non professionnelles ou des partages de mots de passe. Ces contournements réduisent la visibilité sur les données et compliquent leur protection. Ils constituent un signal organisationnel à prendre en compte, sans présumer automatiquement de leur cause.
L’inventaire constitue donc le point de départ du diagnostic. Les recommandations de Cybermalveillance.gouv.fr pour les TPE et PME encouragent à recenser les systèmes numériques, identifier les ressources critiques et hiérarchiser les actions de protection. Cette démarche permet de distinguer les équipements à conserver, ceux à surveiller et ceux dont le remplacement devient nécessaire.
Une fois les limites identifiées, la priorité consiste à traduire les usages actuels et futurs en besoins mesurables. C’est cette étape qui évite de remplacer un équipement fonctionnel par un matériel plus puissant sans résoudre le véritable goulot d’étranglement.
Comment estimer les besoins en réseau, stockage et puissance pour 20 collaborateurs ?
Pour dimensionner une infrastructure destinée à 20 collaborateurs, il faut d’abord inventorier les usages métiers, puis estimer les charges simultanées et les volumes de données. Le nombre d’utilisateurs fournit un premier repère, mais ne suffit pas à déterminer la capacité nécessaire. Une équipe administrative, un studio graphique et une entreprise utilisant intensivement la visioconférence sollicitent des ressources très différentes.
La première étape consiste à répartir les utilisateurs selon leurs profils de travail :
- Bureautique : messagerie, navigation, documents partagés et applications de gestion.
- Téléphonie IP : appels professionnels utilisant le réseau informatique.
- Production : manipulation de fichiers volumineux, plans, images ou vidéos.
- Collaboration intensive : visioconférences, partage d’écran et synchronisation de documents.
- Mobilité : collaborateurs utilisant simultanément les réseaux Wi-Fi, VPN et services cloud.
Cette classification permet d’estimer les ressources nécessaires au réseau, aux serveurs et aux applications. La puissance de calcul dépend notamment des logiciels exécutés, de leur consommation mémoire et du nombre de traitements simultanés. Un serveur hébergeant plusieurs applications métiers doit être évalué selon sa charge réelle, et non simplement selon l’effectif de l’entreprise.
Le stockage demande une analyse différente. Il faut séparer les données actives, consultées quotidiennement, les archives conservées pour des besoins opérationnels ou réglementaires, et les sauvegardes. Les documents bureautiques occupent généralement moins d’espace que les productions graphiques ou audiovisuelles. La durée de conservation, les versions de fichiers et les besoins de restauration influencent également la capacité à prévoir.
Pour éviter un dimensionnement trop juste, l’entreprise doit définir un horizon de croissance réaliste. Il est préférable de conserver des ports réseau disponibles, de prévoir une extension du stockage et de vérifier les possibilités d’évolution des serveurs. Cette marge doit toutefois rester cohérente avec les perspectives de recrutement et les projets identifiés.
Enfin, le recensement doit inclure les équipements indirects : imprimantes multifonctions, caméras, bornes Wi-Fi, terminaux de paiement et objets connectés. Même lorsqu’ils ne sont pas utilisés par un collaborateur, ils occupent des adresses IP et peuvent générer du trafic ou des contraintes de sécurité.
Le dimensionnement doit aboutir à une estimation par ressource, accompagnée de ses hypothèses : capacité réseau, stockage utile, mémoire, puissance de calcul, disponibilité et marge d’évolution. Il devient alors possible de comparer les équipements existants aux besoins attendus, sans appliquer une capacité théorique identique à chaque salarié.
Une fois les capacités nécessaires définies, reste à décider où héberger les applications et les données. Cette décision dépend autant des usages que de la répartition géographique des équipes.
Infrastructure locale ou services cloud : quelle architecture choisir pour une PME multisite ?
Une PME multisite doit choisir son architecture selon les contraintes de ses applications, la qualité des connexions entre implantations, la sensibilité des données et ses capacités de gestion informatique. L’hébergement local, le cloud et le modèle hybride répondent à des besoins différents. Aucun n’offre une fiabilité automatique : celle-ci dépend de la conception, de la sécurité, des contrats et des procédures de continuité.
Une infrastructure locale conserve les serveurs et les équipements de stockage dans les locaux de l’entreprise ou dans un environnement informatique qu’elle administre. Elle peut être pertinente lorsque certaines applications nécessitent une faible latence, lorsque les échanges de fichiers sont importants ou lorsque l’activité doit continuer à fonctionner malgré une interruption d’Internet.
Cette autonomie implique cependant des responsabilités : renouvellement du matériel, supervision, alimentation électrique, sécurité physique, mises à jour et sauvegardes. Une PME doit également disposer des compétences internes ou d’un prestataire capable d’assurer l’exploitation et la reprise après incident.
Le cloud déplace une partie de ces responsabilités vers des fournisseurs de services. Les applications SaaS, la messagerie hébergée et les environnements de stockage distants facilitent l’accès depuis plusieurs sites. En contrepartie, la disponibilité des services dépend notamment de la connectivité, des conditions contractuelles et des mécanismes de redondance du fournisseur.
L’architecture hybride permet de combiner les deux approches. Certaines ressources peuvent rester sur site lorsqu’elles répondent à des contraintes de proximité ou de fonctionnement local, tandis que les services collaboratifs, la messagerie ou certaines applications de gestion sont hébergés dans le cloud. Ce choix doit découler des exigences de chaque application et non d’une volonté de déplacer systématiquement toutes les ressources.
Pour une entreprise multisite, la connexion entre implantations devient un élément déterminant. Une liaison Internet insuffisante ou indisponible peut rendre inaccessibles des applications pourtant correctement hébergées. Une seconde connexion utilisant une technologie différente peut réduire ce risque, à condition de vérifier l’indépendance des infrastructures et de prévoir une bascule opérationnelle.
Le choix doit également intégrer le coût sur plusieurs années. L’infrastructure locale concentre une partie des dépenses lors de l’acquisition, puis génère des frais de maintenance et de renouvellement. Le cloud répartit davantage les coûts sous forme d’abonnements, mais peut entraîner des augmentations tarifaires, des frais liés aux volumes utilisés et une dépendance contractuelle.
La dimension juridique et la protection des données doivent être examinées avant toute migration. Les recommandations de la CNIL sur la sécurité du cloud invitent notamment à cartographier les traitements hébergés, à choisir un mode de déploiement adapté à la sensibilité des données et à formaliser les responsabilités du fournisseur. Les obligations précises doivent être vérifiées selon le pays et le cadre juridique applicable à l’entreprise.
Quelle que soit l’architecture retenue, certains équipements restent indispensables au fonctionnement collectif. Leur identification permet de déterminer où investir dans la redondance.
Quels équipements critiques faut-il dupliquer pour éviter l’arrêt complet du travail ?
Pour éviter qu’une panne technique bloque toute l’activité, une PME doit identifier ses points de défaillance uniques et protéger en priorité les composants dont l’indisponibilité interrompt plusieurs services. Selon l’architecture, il peut s’agir du routeur principal, du switch central, du serveur, du stockage ou de la connexion Internet. La duplication doit être proportionnée à l’impact d’une interruption et accompagnée d’une procédure de bascule testée.
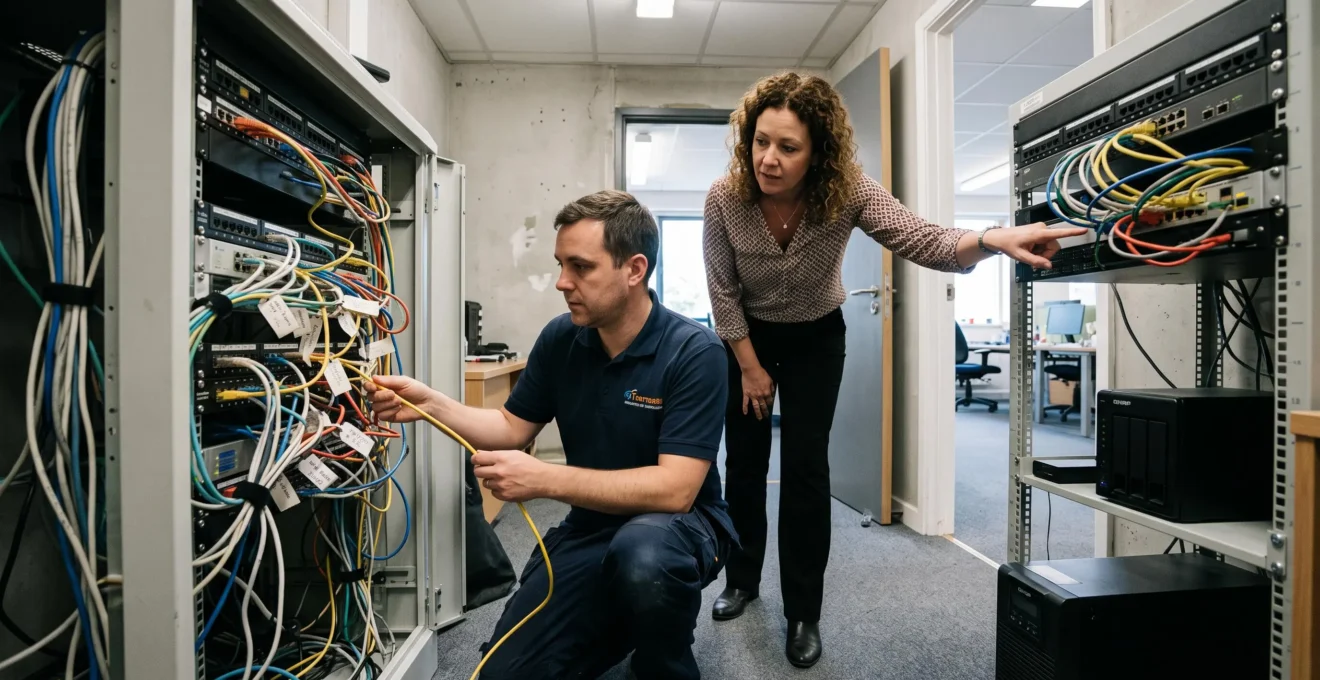
Le premier travail consiste à cartographier les dépendances. Une panne de switch central peut isoler plusieurs postes, téléphones et imprimantes. Un routeur défaillant peut couper l’accès à Internet et aux services distants. Un NAS indisponible peut bloquer l’accès aux fichiers partagés. À l’inverse, la panne d’un ordinateur individuel ne nécessite généralement pas de dupliquer l’ensemble de l’infrastructure.
Trois formes de redondance doivent être distinguées :
- Redondance matérielle : prévoir un équipement de remplacement ou une architecture capable de prendre le relais après une défaillance.
- Redondance de connectivité : disposer d’un second accès Internet, si possible fondé sur une technologie et un chemin physique distincts.
- Redondance des données : conserver des copies de sauvegarde protégées et accessibles pour restaurer les informations après un incident.
Ces mécanismes ne se substituent pas les uns aux autres. Un second routeur ne protège pas contre la perte de données, tandis qu’une sauvegarde ne permet pas de maintenir immédiatement une connexion réseau interrompue. De même, une configuration RAID améliore la tolérance à certaines défaillances de disques, mais ne remplace pas une sauvegarde indépendante.
La continuité dépend aussi de l’alimentation électrique. Un onduleur peut protéger les équipements essentiels contre certaines interruptions ou perturbations électriques et permettre un arrêt maîtrisé lorsque l’autonomie disponible le permet. Sa capacité doit être adaptée aux matériels alimentés et à la durée de protection recherchée.
La duplication n’a toutefois d’intérêt que si elle est opérationnelle. Un routeur de secours conservé dans une armoire ne garantit rien si sa configuration est obsolète ou si personne ne sait effectuer le remplacement. Chaque solution doit donc être accompagnée d’une documentation, d’un responsable identifié et d’un test périodique.
La CNIL recommande de formaliser des plans de continuité et de reprise, de tester les restaurations de sauvegardes et de prévoir des mesures adaptées pour les équipements essentiels. Ces recommandations constituent une base utile pour organiser la reprise, sans imposer une duplication systématique de chaque matériel ni un délai universel de bascule.
Pour une petite structure qui ne peut pas financer un second exemplaire de chaque équipement, une solution virtualisée, un matériel de remplacement disponible chez un prestataire ou un contrat de maintenance avec engagement d’intervention peuvent être envisagés. L’arbitrage dépend du coût d’une heure d’interruption, du délai acceptable de reprise et de la faisabilité technique de la solution.
Une fois les risques de coupure identifiés, le budget de modernisation peut être réparti selon l’impact réel des équipements sur la productivité et la continuité.
Dans quel ordre moderniser réseau, stockage et postes quand le budget est limité ?
Lorsque le budget informatique est limité, une PME doit moderniser son infrastructure en fonction de la criticité des équipements et du coût potentiel de leur indisponibilité. La priorité revient généralement aux éléments qui conditionnent le fonctionnement collectif : connectivité, alimentation électrique, sauvegardes et composants réseau centraux. Les serveurs et les postes sont ensuite traités selon leurs contraintes réelles, leur niveau de support et leur contribution à l’activité.
Renouveler d’abord les ordinateurs les plus anciens est une démarche intuitive, car leur vétusté est visible et les plaintes des utilisateurs sont faciles à identifier. Pourtant, un poste récent reste lent si le réseau est saturé, si le serveur de fichiers manque de ressources ou si les applications hébergées répondent mal.
Un diagnostic préalable permet de séparer les problèmes locaux des difficultés collectives. Si plusieurs collaborateurs rencontrent les mêmes lenteurs au même moment, il est pertinent d’examiner les équipements partagés avant d’engager des achats individuels. Si un seul utilisateur rencontre des difficultés, l’analyse peut se concentrer sur son poste, ses logiciels et sa connexion.
La modernisation peut ensuite être organisée en lots indépendants. Une PME peut, par exemple, traiter une implantation, un étage ou une fonction métier à la fois. Chaque lot doit avoir un périmètre défini, un responsable, un budget, une procédure de migration et un résultat vérifiable. Cette méthode limite les risques d’une transformation trop vaste et évite de laisser plusieurs systèmes dans un état transitoire mal maîtrisé.
Les échéances de support logiciel et matériel doivent également guider le calendrier. Un équipement encore fonctionnel peut devenir prioritaire lorsque son système d’exploitation ou son application essentielle approche de sa fin de support. Regrouper les renouvellements cohérents permet de limiter les achats redondants et de préparer les migrations dans de meilleures conditions.
Une grille de décision simple peut être utilisée pour classer les investissements :
| Priorité | Éléments concernés | Objectif recherché |
|---|---|---|
| 1. Continuité | Accès Internet, alimentation, sauvegardes et restauration | Éviter une interruption majeure ou une perte de données |
| 2. Ressources collectives | Switches, Wi-Fi, routeurs, serveurs et stockage | Rétablir des performances satisfaisantes pour plusieurs utilisateurs |
| 3. Postes et périphériques | Ordinateurs, imprimantes et équipements individuels | Améliorer le confort de travail et renouveler les matériels obsolètes |
Cet ordre reste indicatif. Un poste indispensable à une activité de production peut devenir prioritaire si sa panne entraîne un arrêt métier. De même, un serveur en fin de support ou exposé à un risque de sécurité ne doit pas attendre simplement parce qu’il figure dans une catégorie secondaire.
Cette logique de priorisation suppose de disposer d’une vision précise des équipements et de leur consommation réseau. L’inventaire doit donc dépasser les seuls ordinateurs pour intégrer tous les appareils connectés.
Comment estimer les besoins réseau à partir du nombre de postes, téléphones et équipements connectés ?
Pour estimer les besoins réseau, une PME doit comptabiliser tous les équipements connectés, puis évaluer leur trafic simultané, leurs usages et leur répartition géographique. Le nombre de postes ne suffit pas : téléphones IP, smartphones, imprimantes, caméras, bornes Wi-Fi et équipements métiers participent également à la charge. Le dimensionnement dépend surtout des scénarios d’utilisation aux heures de pointe.
Un inventaire réseau structuré peut distinguer les familles suivantes :
- Ordinateurs fixes et portables des collaborateurs.
- Téléphones professionnels utilisant la téléphonie IP.
- Smartphones et tablettes connectés au Wi-Fi.
- Imprimantes et multifonctions accessibles sur le réseau.
- Bornes Wi-Fi et équipements d’administration réseau.
- Caméras de surveillance et systèmes de contrôle d’accès.
- Terminaux de paiement et équipements de production connectés.
Il faut ensuite distinguer le nombre d’appareils du trafic qu’ils génèrent. Un ordinateur utilisé pour consulter des documents ne sollicite pas le réseau de la même manière qu’un poste transférant des fichiers vidéo. Une visioconférence collective, une synchronisation massive ou une sauvegarde peuvent également provoquer des pointes de consommation.
Le calcul doit donc s’appuyer sur des scénarios simultanés. Il faut notamment identifier les moments où plusieurs usages exigeants se cumulent : visioconférences, transferts de fichiers, synchronisations cloud et sauvegardes. Ces scénarios permettent d’évaluer les besoins en bande passante Internet, sur le réseau local et sur les liaisons entre sites.
Pour les entreprises utilisant Microsoft Teams, la documentation Microsoft sur Network Planner pour Teams décrit une méthode de planification par site et par profil d’utilisateur. L’outil prend notamment en compte les capacités WAN, les accès réseau et les usages de communication afin de produire des estimations de bande passante propres au déploiement Teams. Il ne dimensionne toutefois pas l’intégralité du réseau de l’entreprise ni les équipements tiers.
Le Wi-Fi demande une attention particulière. La couverture réelle dépend de la disposition des locaux, des murs porteurs, des interférences et du nombre de connexions simultanées par borne. Une entreprise disposant de plusieurs salles de réunion peut ainsi rencontrer des difficultés même si le débit de sa connexion Internet semble suffisant.
Un repérage sur site permet de confronter les plans théoriques à la réalité des locaux. Il aide à identifier les zones mal couvertes, les concentrations d’utilisateurs et les emplacements où des bornes supplémentaires ou un repositionnement sont nécessaires.
La mesure technique peut être complétée par des indicateurs d’usage : qualité des appels, fluidité des visioconférences et temps d’ouverture des fichiers partagés. Les retours réguliers des collaborateurs ne remplacent pas la supervision, mais ils permettent de repérer des dégradations dans les conditions réelles de travail.
Le suivi doit idéalement rapprocher ces retours des mesures disponibles : utilisation des liens Internet, erreurs réseau, pertes de paquets, charge des équipements et saturation des points d’accès. Cette corrélation facilite l’identification des causes plutôt que le remplacement systématique des matériels signalés comme lents.
Lorsque les équipements sont recensés et que les besoins sont mieux connus, il devient nécessaire d’organiser les informations de gestion du parc pour conserver cette visibilité dans le temps.
Tableur ou logiciel de gestion de parc : à partir de quand faut-il changer de méthode ?
Un tableur peut suffire pour gérer un parc informatique réduit et stable, à condition qu’une personne identifiée le mette régulièrement à jour. Le passage à un logiciel de gestion de parc devient pertinent lorsque les équipements se diversifient, que plusieurs sites ou intervenants doivent être suivis, ou que les informations ne sont plus fiables. Le véritable seuil dépend de la complexité de gestion, pas d’un nombre universel de machines.
Les premiers signes de dépassement sont généralement organisationnels. Plusieurs versions du fichier circulent, les changements d’affectation ne sont pas enregistrés et les interventions techniques ne sont pas systématiquement documentées. Il devient difficile de retrouver l’historique d’un ordinateur, la date de remplacement d’un serveur ou le contrat associé à un équipement.
Un tableur reste un outil utile pour structurer un inventaire simple. Il peut recenser le matériel, les numéros de série, les utilisateurs, les dates d’achat et les échéances de garantie. Cependant, sa fiabilité dépend fortement des habitudes de mise à jour et de la maîtrise du fichier par les personnes concernées.
Un logiciel spécialisé apporte des fonctions de gestion plus structurées :
- Historique horodaté des interventions et des changements.
- Association des équipements aux utilisateurs et aux implantations.
- Alertes sur les échéances de garantie et de contrat.
- Suivi des incidents et rattachement des tickets aux matériels.
- Gestion des licences et identification des ressources inutilisées.
La décision peut être organisée en trois paliers. Pour un parc réduit, homogène et stable, un tableur rigoureusement entretenu peut rester suffisant. Lorsque le parc s’étend à plusieurs catégories d’équipements ou à plusieurs implantations, un outil dédié devient plus intéressant. Dès que plusieurs personnes doivent administrer les données et coordonner les interventions, la centralisation des informations devient un enjeu opérationnel important.
Il ne faut cependant pas confondre l’acquisition d’un logiciel et la maîtrise effective du parc. Un outil dédié alimenté avec des données incomplètes reproduit les défauts du tableur, parfois avec davantage de complexité. La qualité de l’inventaire, les règles de mise à jour et la responsabilité des informations restent déterminantes.
Un inventaire obsolète peut également donner une fausse impression de contrôle. Des équipements non recensés, des matériels retirés mais toujours présents dans les fichiers ou des licences inutilisées peuvent fausser les décisions d’achat et les évaluations de sécurité.
La gestion du parc doit donc être considérée comme un processus continu. Chaque acquisition, affectation, réparation, remplacement ou mise au rebut doit entraîner une actualisation des informations concernées. Cette discipline permet de conserver une vision exploitable des ressources informatiques.
Un parc correctement recensé facilite enfin la planification des opérations préventives. L’entreprise peut alors intervenir sur les composants réellement sensibles, plutôt que de multiplier les visites sans lien avec les risques observés.
À retenir avant de définir le programme de maintenance
- La fréquence des contrôles doit dépendre de la criticité et des conséquences d’une défaillance, pas d’un calendrier uniforme.
- Les sauvegardes doivent être vérifiées par des restaurations réelles, et les procédures de reprise doivent être testées.
- Les interventions doivent être consignées afin d’ajuster les opérations préventives aux incidents constatés et aux résultats obtenus.
Comment organiser une maintenance préventive sans multiplier les interventions inutiles ?
Une maintenance préventive efficace repose sur un programme différencié selon les risques, les usages et la criticité des équipements. Elle doit associer les mises à jour de sécurité, les vérifications techniques et les remplacements planifiés. Pour éviter les interventions inutiles, chaque opération doit répondre à un objectif précis, être documentée et être réévaluée à partir des incidents réellement constatés.
Trois catégories d’opérations doivent être distinguées. Les mises à jour de sécurité corrigent les vulnérabilités et doivent être intégrées à un processus régulier de gestion des correctifs. Les vérifications techniques portent sur l’état des composants : ventilation, température, disques, alimentation, connectivité et fonctionnement des sauvegardes. Enfin, les remplacements planifiés anticipent la fin de vie utile des équipements ou la fin de leur support logiciel.
La fréquence ne doit pas être identique pour tout le parc. Un routeur central, un serveur de fichiers ou un dispositif de sauvegarde mérite une surveillance plus attentive qu’un poste bureautique secondaire. Cette différenciation permet de concentrer les ressources sur les équipements dont l’indisponibilité aurait les conséquences les plus importantes.
La sauvegarde mérite une attention particulière. Une copie de données peut sembler correctement réalisée sans être réellement exploitable au moment d’un incident. Un test de restauration permet de vérifier que les fichiers sont récupérables et que les procédures nécessaires sont connues. Il faut également vérifier la protection des sauvegardes contre les suppressions accidentelles, les défaillances matérielles et les attaques informatiques.
La CNIL recommande de tester régulièrement la restauration des sauvegardes ainsi que l’application des plans de continuité et de reprise. Elle préconise également de protéger les équipements essentiels par des dispositifs adaptés, notamment des onduleurs et une redondance du stockage lorsque cela est nécessaire. Ces recommandations concernent la préparation à la continuité des traitements et ne définissent pas une fréquence universelle applicable à toutes les opérations de maintenance.
La maintenance préventive ne doit pas non plus devenir une succession de manipulations sans bénéfice mesurable. Des interventions trop fréquentes peuvent perturber la production, augmenter les coûts et mobiliser inutilement les collaborateurs. Le programme doit être ajusté en fonction des résultats des contrôles, des incidents, des recommandations des fabricants et des changements d’usage.
Pour rendre le programme opérationnel, un registre partagé doit conserver la date des interventions, les équipements concernés, les contrôles effectués, les anomalies constatées et les actions correctives. Ces informations permettent de repérer les pannes récurrentes, de suivre les équipements vieillissants et de vérifier si les visites préventives réduisent effectivement les incidents.
Les cinq actions pour structurer un programme de maintenance préventive
- Recenser les équipements et leurs dépendances : produire un inventaire indiquant les matériels, les sites, les utilisateurs et les services qui en dépendent.
- Classer les composants selon leur criticité : établir une cartographie identifiant les équipements dont la panne pourrait interrompre plusieurs fonctions de l’entreprise.
- Définir les opérations de maintenance : créer un calendrier séparant mises à jour de sécurité, contrôles techniques et remplacements planifiés, avec un responsable pour chaque opération.
- Vérifier la capacité de restauration : consigner les tests réalisés sur les sauvegardes et les procédures de continuité et de reprise, ainsi que leurs résultats.
- Tenir un registre des interventions et des incidents : documenter les opérations, les anomalies et les actions correctives afin de réviser périodiquement le programme.
Pour une PME en croissance, l’objectif n’est donc pas de multiplier les équipements ou les interventions, mais de construire un système d’information dont les capacités, les protections et les procédures évoluent avec l’activité. Un inventaire fiable, des investissements hiérarchisés et des tests réguliers de reprise constituent les bases d’une infrastructure numérique capable de soutenir durablement le développement de l’entreprise. La prochaine étape consiste à formaliser un état des lieux technique et un plan de modernisation priorisé, avec des responsables, des échéances et des résultats vérifiables.
Quel budget prévoir pour une infrastructure informatique de 20 collaborateurs ?
Il n’existe pas de budget universel pour une infrastructure de 20 collaborateurs. Le coût dépend des applications utilisées, du volume de stockage, du niveau de disponibilité recherché, du nombre de sites et du choix entre équipements locaux et services cloud. Une estimation fiable doit intégrer les acquisitions, les licences, la connectivité, la maintenance, les sauvegardes et les coûts de renouvellement sur plusieurs années.
Faut-il obligatoirement un serveur local dans une PME ?
Non. Une PME peut fonctionner avec des applications et des services entièrement hébergés dans le cloud lorsque ses usages, sa connectivité et ses exigences de sécurité le permettent. Un serveur local peut néanmoins rester pertinent pour certaines applications métiers, des besoins de proximité ou des contraintes de fonctionnement hors ligne. Une architecture hybride constitue également une possibilité.
Quelle est la différence entre redondance et sauvegarde informatique ?
La redondance vise à maintenir un service ou un équipement disponible lorsqu’un composant tombe en panne. La sauvegarde conserve des copies des données afin de pouvoir les restaurer après une suppression, une corruption, une défaillance ou une attaque. Les deux dispositifs sont complémentaires : un système redondant ne protège pas nécessairement contre la perte de données.
À quelle fréquence faut-il vérifier les sauvegardes d’une PME ?
La fréquence doit être définie selon la criticité des données, les objectifs de reprise et les risques de l’entreprise. Il faut contrôler le bon déroulement des sauvegardes et effectuer régulièrement des tests de restauration pour vérifier leur exploitabilité. La CNIL recommande de tester régulièrement la restauration des sauvegardes et les procédures de continuité et de reprise, sans imposer une périodicité identique à toutes les organisations.
Comment savoir si le réseau informatique d’une PME est sous-dimensionné ?
Plusieurs symptômes peuvent révéler un sous-dimensionnement : lenteurs récurrentes lors des transferts, interruptions de visioconférences, appels de mauvaise qualité, couverture Wi-Fi insuffisante ou saturation aux heures de pointe. Il faut rapprocher ces observations des mesures de trafic, de l’état des équipements et des scénarios d’utilisation simultanée. Un audit réseau permet ensuite de localiser les goulots d’étranglement et de déterminer les évolutions nécessaires.