Une sauvegarde automatique démarre pendant une réunion en visioconférence. Les images se figent, les voix deviennent saccadées et les applications cloud répondent plus lentement. Pourtant, la connexion fibre affiche un débit élevé. Ce scénario révèle un problème fréquent dans les PME : plusieurs usages sollicitent simultanément les mêmes ressources réseau, sans distinction de priorité.
Pour éviter qu’une activité intensive pénalise toute l’équipe, il faut identifier les flux, comprendre où se produit la saturation et organiser leur circulation selon leur importance opérationnelle. Les communications en temps réel doivent bénéficier d’une transmission régulière, tandis que les sauvegardes et les transferts volumineux peuvent généralement accepter des délais supplémentaires.
Cette organisation repose sur plusieurs leviers complémentaires : supervision du trafic, qualité de service (QoS), segmentation par VLAN, limitation de débit et planification des tâches gourmandes. Elle nécessite également de vérifier les capacités des équipements internes et du Wi-Fi. L’objectif n’est pas de donner systématiquement plus de bande passante à chaque application, mais de préserver les performances des services essentiels lorsque le réseau est fortement sollicité.
Les principes essentiels pour maîtriser les flux réseau
- Identifier les points de congestion : un accès fibre rapide ne compense pas un commutateur saturé, un Wi-Fi surchargé ou une liaison interne limitée.
- Différencier les usages : la QoS protège les communications sensibles aux délais, tandis que les VLAN organisent la segmentation logique du réseau.
- Encadrer les consommations intensives : limiter les débits, programmer les sauvegardes et mesurer régulièrement la qualité réelle des applications.
- Pourquoi une bonne fibre ne garantit-elle pas un réseau interne performant ?
- Pourquoi une sauvegarde peut-elle dégrader la qualité des appels et des visioconférences ?
- Comment cartographier les flux réseau sans analyser manuellement chaque connexion ?
- VLAN ou QoS : quelle approche utiliser pour séparer et prioriser les flux ?
- Comment empêcher une application gourmande de saturer la connexion utilisée par toute l’équipe ?
- Quand revoir les priorités réseau après l’ajout d’un nouveau service ou site ?
- Comment vérifier qu’un réseau est prêt à supporter plusieurs appels VoIP simultanés ?
- Comment obtenir une couverture Wi-Fi stable dans des bureaux avec salles et cloisons multiples ?
Pourquoi une bonne fibre ne garantit-elle pas un réseau interne performant ?
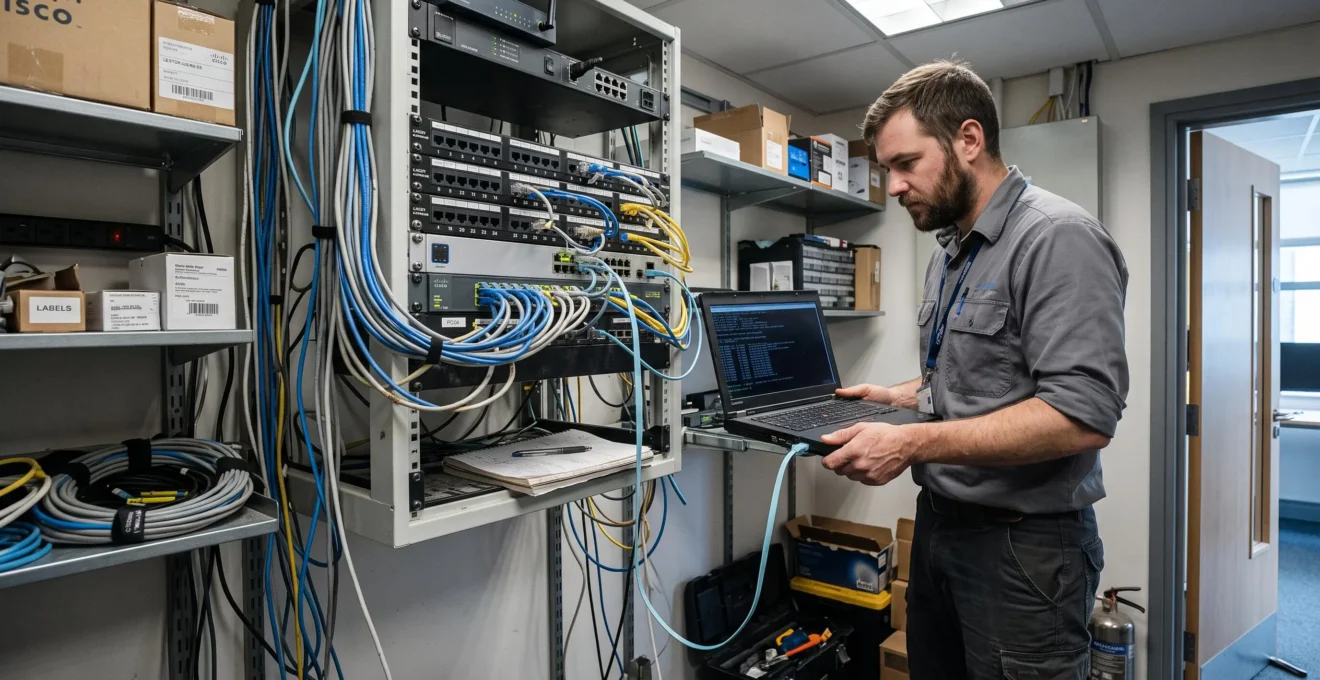
Une connexion fibre rapide ne garantit pas un réseau interne performant, car le débit fourni par l’opérateur ne représente qu’une partie de l’infrastructure. Les commutateurs, le routeur, les câbles et les bornes Wi-Fi doivent également transporter les données sans congestion excessive. Un seul équipement sous-dimensionné peut ralentir les applications malgré une excellente connexion internet.
Il faut distinguer la bande passante disponible de la qualité effective de transmission. La première représente la quantité de données pouvant circuler sur une liaison. La seconde dépend notamment de la latence, de la gigue et de la perte de paquets. Ces caractéristiques influencent particulièrement les communications interactives.
Plusieurs points de blocage peuvent apparaître dans les bureaux :
- Un commutateur saturé : plusieurs postes et équipements partagent une liaison montante dont la capacité devient insuffisante.
- Un routeur ou pare-feu surchargé : le traitement simultané des connexions, des règles de sécurité et du trafic dépasse ses capacités.
- Un câblage ancien ou dégradé : certaines liaisons négocient un débit inférieur à celui attendu.
- Une borne Wi-Fi très sollicitée : les appareils se disputent le temps de transmission radio disponible.
La simultanéité accentue ces limites. Une sauvegarde locale vers un serveur NAS, une synchronisation cloud, plusieurs visioconférences et des transferts de fichiers peuvent utiliser les mêmes ports ou liaisons d’agrégation. Même lorsque chaque activité fonctionne correctement séparément, leur exécution conjointe peut provoquer une contention.
Un diagnostic consiste à comparer les performances entre deux postes reliés au réseau local et celles observées vers un service extérieur. Un transfert local lent oriente l’analyse vers les équipements internes, les postes ou le câblage. À l’inverse, un transfert local satisfaisant accompagné de ralentissements internet justifie d’examiner la liaison WAN, les services distants et les traitements du routeur.
Cette comparaison doit être réalisée sur des équipements et des trajets représentatifs : elle ne localise pas à elle seule tous les défauts. Compléter le test par les statistiques d’interfaces permet de repérer les erreurs, les pertes et les périodes de saturation.
Une fois les goulots d’étranglement identifiés, l’analyse peut porter sur les usages qui déclenchent la congestion. Les sauvegardes constituent un exemple particulièrement révélateur.
Pourquoi une sauvegarde peut-elle dégrader la qualité des appels et des visioconférences ?
Une sauvegarde peut détériorer les appels et les visioconférences lorsqu’elle monopolise une liaison utilisée par les communications en temps réel. Les files d’attente réseau s’allongent, ce qui peut augmenter la latence et la gigue, voire provoquer des pertes de paquets. La voix et la vidéo deviennent alors instables, même si la connexion reste techniquement opérationnelle.
Le phénomène est particulièrement visible lors des sauvegardes externalisées vers le cloud. Celles-ci consomment du débit montant, ou upload, pour envoyer les données vers un serveur distant. Sur une connexion asymétrique, cette capacité peut être nettement inférieure au débit descendant. En revanche, une liaison fibre symétrique ne présente pas nécessairement ce déséquilibre.
Une application de sauvegarde sans limitation peut chercher à utiliser toute la bande passante disponible. Tant qu’aucune autre activité sensible ne sollicite le réseau, cette consommation peut passer inaperçue. Lorsqu’un collaborateur démarre un appel, les paquets vocaux doivent partager la même ressource avec les données transférées en continu.
Le problème n’est donc pas uniquement la quantité de données sauvegardées, mais la façon dont elles sont acheminées. Une stratégie efficace combine :
- Une limitation du débit maximal de sauvegarde sur les liaisons contraintes.
- Une planification des transferts importants hors des principales périodes de collaboration.
- Une priorisation des communications audio et vidéo aux points de congestion contrôlés.
- Une surveillance des temps de réponse pendant les sauvegardes.
Le RFC 4594 sur les classes de services DiffServ, publié par l’IETF en août 2006, distingue les exigences de transmission selon les applications. Il recommande notamment un traitement adapté aux communications téléphoniques, particulièrement sensibles au délai, à sa variation et aux pertes.
Ce référentiel technique ne définit toutefois pas de débit universel pour une PME. Les capacités nécessaires doivent être évaluées selon les applications, les équipements et les usages simultanés.
La première étape consiste à déterminer quels flux consomment effectivement les ressources réseau et à quels moments. Cette observation permet de choisir les règles de gestion adaptées plutôt que de limiter arbitrairement toutes les applications.
Comment cartographier les flux réseau sans analyser manuellement chaque connexion ?
Pour cartographier les flux réseau sans examiner chaque connexion, il faut regrouper le trafic par familles d’usages et exploiter les données collectées automatiquement par les équipements de supervision. Cette méthode permet d’identifier les applications consommatrices, les horaires de saturation et les liaisons sollicitées. Elle produit une vision exploitable pour définir les priorités sans inventorier manuellement tous les échanges.
Une PME peut commencer par une classification fonctionnelle : téléphonie IP, visioconférence, applications métier, services cloud, navigation, sauvegardes et mises à jour. Chaque famille possède des exigences différentes en matière de délai, de régularité et de bande passante.
Les routeurs, pare-feu et commutateurs administrables peuvent fournir des statistiques d’interfaces et, selon leurs fonctionnalités, des informations sur les flux. Des mécanismes tels que NetFlow, IPFIX ou des fonctions intégrées d’analyse applicative facilitent l’observation des principaux consommateurs.
Il faut néanmoins distinguer le volume de données identifié de l’application réellement reconnue. Le chiffrement, les services hébergés sur des infrastructures communes et les limites des outils peuvent réduire la précision de la classification. L’objectif est d’obtenir une représentation suffisamment fiable pour prendre des décisions, pas une visibilité parfaite sur chaque session.
Une cartographie utile fait apparaître au minimum les éléments suivants :
| Information | Utilité opérationnelle |
|---|---|
| Famille d’applications | Associer le trafic à un usage métier identifiable. |
| Débit montant et descendant | Repérer le sens de circulation le plus sollicité. |
| Créneaux de consommation | Identifier les pics récurrents et leur durée. |
| Équipement ou liaison traversée | Localiser les ressources partagées et les points de congestion. |
| Criticité de l’usage | Préparer les décisions de priorité et de limitation. |
La lecture des statistiques doit ensuite être rapprochée des tâches planifiées. Un pic d’upload coïncidant avec une sauvegarde nocturne, par exemple, constitue un indice à vérifier. Pour établir le lien avec un ralentissement, il faut contrôler les journaux, les horaires et les mesures du réseau concerné.
Cartographier les flux réseau en cinq actions vérifiables
- Recenser les usages métier : produire un tableau des familles d’applications et de leurs responsables internes.
- Identifier les liaisons partagées : réaliser un schéma indiquant les principaux commutateurs, le routeur, les accès WAN et les bornes Wi-Fi.
- Collecter les données de trafic : obtenir des graphiques horodatés de consommation montante et descendante sur les interfaces importantes.
- Corréler les pics aux activités : établir un relevé associant les périodes de saturation aux sauvegardes, synchronisations et autres tâches identifiées.
- Définir les priorités : formaliser une matrice des familles de flux avec leur criticité, leurs contraintes techniques et les mesures envisagées.
Cette cartographie doit rester évolutive. Un nouvel outil SaaS, une modification des sauvegardes ou l’augmentation des visioconférences peuvent changer les profils de consommation. Une mise à jour ciblée après ces évolutions évite que les règles de gestion reposent sur une représentation dépassée du réseau.
Lorsque les principales familles de trafic sont connues, il devient possible de choisir les mécanismes réseau en fonction de leur rôle réel, sans confondre séparation logique et traitement prioritaire.
VLAN ou QoS : quelle approche utiliser pour séparer et prioriser les flux ?
Les VLAN et la QoS répondent à deux besoins distincts. Un VLAN sépare logiquement des équipements ou des usages sur une même infrastructure physique, tandis que la QoS organise le traitement des flux lorsque plusieurs applications se disputent une ressource. Pour une PME, les deux mécanismes peuvent être complémentaires : segmenter les communications et leur donner une priorité adaptée aux points de congestion.
Un VLAN constitue un domaine de diffusion de niveau 2 distinct. Il peut, par exemple, séparer les téléphones IP des postes informatiques ou isoler les équipements invités. Cette segmentation simplifie certaines politiques d’administration et de sécurité.
Elle ne garantit cependant pas un débit réservé. Si les VLAN utilisent la même liaison montante, le même routeur ou le même accès internet, leurs flux peuvent toujours entrer en concurrence. Le trafic inter-VLAN dépend également des capacités et des règles de routage appliquées.
La QoS, ou qualité de service, répond précisément à la question du traitement en situation de congestion. Elle repose sur la classification du trafic, son éventuel marquage, l’organisation des files d’attente et les politiques de transmission appliquées par les équipements.
Cette différence apparaît dans le tableau suivant :
| Critère | VLAN | QoS |
|---|---|---|
| Objectif principal | Segmenter logiquement les équipements et les domaines de diffusion. | Différencier le traitement des flux réseau. |
| Protection des appels | Ne garantit pas directement leur priorité. | Peut favoriser leur transmission en cas de congestion. |
| Isolation | Séparation logique, à compléter par des règles de routage et de filtrage. | Ne constitue pas un mécanisme d’isolation de sécurité. |
| Conditions de déploiement | Équipements compatibles, configuration des ports et routage adaptés. | Classification fiable et politique cohérente aux points de congestion. |
| Limite principale | Les ressources physiques peuvent rester partagées. | Ne crée pas de capacité supplémentaire. |
Sur un petit réseau, la première décision peut consister à activer des règles QoS sur le routeur ou le pare-feu lorsque la congestion est identifiée et que l’équipement le permet. Si des besoins d’isolation apparaissent, les VLAN deviennent pertinents, notamment pour la téléphonie, les invités ou les équipements techniques.
La documentation Microsoft sur l’implémentation de la QoS dans Teams décrit notamment l’utilisation du marquage DSCP pour différencier les flux audio, vidéo et de partage d’écran.
Il faut toutefois veiller à la continuité du traitement. Une priorité configurée sur un poste mais ignorée par le commutateur ou le routeur peut perdre son intérêt. De même, les réseaux externes ne conservent pas nécessairement les marquages appliqués dans l’entreprise.
Une architecture correctement segmentée et priorisée peut néanmoins être perturbée par un transfert excessif. Des mécanismes de limitation restent utiles pour éviter qu’une application monopolise durablement les ressources partagées.
Comment empêcher une application gourmande de saturer la connexion utilisée par toute l’équipe ?
Pour empêcher une application de saturer la connexion commune, il faut maîtriser son débit maximal et, lorsque c’est possible, déplacer ses transferts volumineux vers des périodes moins chargées. Le traffic shaping permet de réguler les émissions, tandis que certains logiciels disposent de leurs propres réglages de bande passante. La limitation doit toutefois préserver l’exécution correcte des tâches concernées.
Le traffic shaping consiste à contrôler le rythme d’émission d’un trafic afin de respecter une politique de débit. Contrairement à une coupure, il permet généralement à l’application de continuer à transférer ses données, mais à une vitesse encadrée.
Cette régulation peut être appliquée sur un routeur, un pare-feu ou un équipement disposant de fonctions adaptées. Elle peut concerner une famille de flux, un équipement ou une application lorsque celle-ci est correctement identifiable.
Une autre possibilité consiste à régler directement le logiciel responsable. Certaines solutions de sauvegarde ou de synchronisation cloud permettent de définir un plafond de débit ou une plage horaire d’exécution. Cette méthode peut être plus simple à maintenir qu’une classification applicative centralisée.
Les deux niveaux d’intervention présentent des avantages différents :
- Limitation dans l’application : réglage ciblé, directement lié au service consommateur, lorsque cette fonctionnalité existe.
- Limitation sur le réseau : contrôle centralisé des flux qui traversent l’équipement, y compris lorsque plusieurs postes exécutent la même activité.
- Planification horaire : déplacement des sauvegardes complètes, mises à jour et transferts massifs vers des périodes de moindre activité.
Dans un scénario hypothétique, une PME constate que sa sauvegarde cloud consomme presque toute la capacité montante pendant les heures de bureau. Plutôt que de suspendre les sauvegardes, l’équipe informatique peut tester un plafond de débit et programmer les opérations les plus volumineuses en dehors des réunions habituelles.
Le réglage doit ensuite être validé par des mesures. Il faut comparer le débit réellement utilisé, la durée totale du transfert et les performances des autres applications. Pour les flux entrants, la maîtrise du débit peut nécessiter une action en amont ou un équipement capable de gérer la congestion avant qu’elle ne se produise sur la liaison.
Une limitation excessive présente également un risque : une sauvegarde qui prend trop de temps peut se prolonger sur la journée suivante ou ne pas respecter la fenêtre disponible. Le plafond doit donc rester compatible avec le volume de données et les objectifs de sauvegarde de l’entreprise.
Ces paramètres ne sont pas définitifs. Ils doivent suivre les changements de l’activité, car un nouvel outil métier ou une modification des habitudes de travail peut déplacer les périodes de forte consommation.
Quand revoir les priorités réseau après l’ajout d’un nouveau service ou site ?
Les priorités réseau doivent être réexaminées dès qu’un changement significatif modifie la consommation, la criticité ou le cheminement des flux. L’arrivée d’un service cloud, l’ouverture d’un site, l’augmentation des postes ou l’évolution du télétravail peuvent rendre une ancienne politique inadaptée. Une vérification après chaque changement majeur, complétée par des revues périodiques, permet de maintenir des règles cohérentes.
Une politique de priorisation repose sur les usages observés au moment de sa définition. Or, les applications évoluent. Un logiciel autrefois utilisé occasionnellement peut devenir indispensable à la production, tandis qu’un service ancien peut perdre de son importance.
Les principaux déclencheurs d’une réévaluation sont notamment :
- Le déploiement d’un ERP, d’un CRM ou d’un nouvel outil métier hébergé.
- L’installation d’un site supplémentaire relié par VPN, SD-WAN ou une autre infrastructure intersites.
- L’augmentation du nombre de collaborateurs et d’équipements connectés.
- Le développement des réunions vidéo et de la téléphonie IP.
- La modification des politiques de sauvegarde ou de synchronisation.
La méthode consiste à comparer les données avant et après le changement. Le responsable informatique examine les volumes par famille de flux, les horaires de consommation, les interfaces les plus sollicitées et les indicateurs de qualité des applications critiques.
Il vérifie également les capacités des nouveaux trajets réseau. Un service accessible via une liaison intersites peut rencontrer des contraintes très différentes de celles d’une application hébergée sur le réseau local.
La hiérarchie des priorités doit refléter la criticité métier actuelle, sans multiplier inutilement les classes de trafic. Accorder une priorité élevée à presque toutes les applications ferait perdre une grande partie de l’intérêt de la différenciation en situation de congestion.
Les changements doivent être documentés : politique précédente, motif de modification, réglages appliqués et résultats des contrôles. Une révision lors des bilans d’infrastructure permet ensuite d’anticiper les dérives plutôt que d’intervenir uniquement après une panne ou une dégradation ressentie.
La validation de ces choix doit ensuite s’effectuer sur des usages réellement sensibles. La téléphonie IP constitue un test pertinent, car elle révèle rapidement les défauts de régularité du transport des données.
Comment vérifier qu’un réseau est prêt à supporter plusieurs appels VoIP simultanés ?
Pour vérifier qu’un réseau supporte plusieurs appels VoIP simultanés, il faut tester les communications dans des conditions proches de l’activité réelle et mesurer leur stabilité. Le débit disponible ne suffit pas : la latence, la gigue et la perte de paquets influencent directement la qualité sonore. Les essais doivent également solliciter les équipements intermédiaires et les autres applications habituelles.
Un test de vitesse internet mesure principalement une capacité de transfert à un moment donné. Il ne démontre pas qu’un réseau maintiendra une qualité vocale satisfaisante lorsque plusieurs collaborateurs téléphonent, partagent leur écran ou synchronisent des fichiers.
La vérification doit donc combiner des appels réels et des données techniques :
- Définir le nombre d’appels simultanés représentatif de l’activité attendue.
- Répartir les participants entre les postes et les connexions réellement utilisés, en Ethernet et en Wi-Fi lorsque les deux sont présents.
- Maintenir les applications habituelles en fonctionnement pendant le test.
- Observer la qualité des appels, les interruptions sonores, les retards et les éventuelles déconnexions.
- Comparer ces observations aux mesures du réseau et de la solution de téléphonie.
Les indicateurs les plus utiles sont la latence ou le temps aller-retour, la gigue, la perte de paquets et la qualité mesurée par l’application. Ils permettent de distinguer une dégradation ponctuelle liée à la charge d’un problème plus permanent.
30 ms
Référence de gigue audio inférieure à 30 ms dans la télémétrie des réunions Microsoft Teams. Cette valeur concerne les indicateurs de qualité du service Microsoft et ne constitue pas un seuil universel pour toutes les solutions VoIP.
Microsoft, indicateurs de télémétrie en temps réel des réunions Teams.
Les résultats doivent être interprétés selon la solution utilisée. Les différents codecs, les mécanismes de compensation des pertes et les caractéristiques des terminaux peuvent influencer la qualité perçue. Un résultat satisfaisant sur une application ne valide pas automatiquement toutes les autres.
La documentation Microsoft sur les indicateurs de diagnostic de la qualité des réunions Teams présente notamment la gigue, la perte de paquets et le temps aller-retour comme des mesures utiles à l’analyse des communications.
Il faut aussi contrôler les équipements traversés. Une borne Wi-Fi surchargée, un commutateur présentant des erreurs ou un routeur saturé peuvent dégrader les appels indépendamment du débit commercial de la connexion internet.
Lorsque les appels fonctionnent correctement en Ethernet mais se dégradent en Wi-Fi, l’analyse doit se concentrer sur la couverture radio, les interférences et la répartition des utilisateurs entre les bornes.
À retenir avant d’optimiser le Wi-Fi
- Un signal Wi-Fi puissant ne garantit pas une transmission régulière : la qualité radio doit être mesurée là où les utilisateurs travaillent réellement.
- Le nombre de clients par borne et le temps d’occupation du canal comptent autant que la couverture géographique des bureaux.
- Les priorités réseau doivent rester cohérentes entre les équipements filaires et sans fil pour protéger efficacement les communications.
Comment obtenir une couverture Wi-Fi stable dans des bureaux avec salles et cloisons multiples ?
Une couverture Wi-Fi stable dans des bureaux cloisonnés repose sur une étude préalable de la propagation radio, un positionnement adapté des bornes et une répartition équilibrée des utilisateurs. Ajouter simplement de la puissance à un point d’accès ne suffit pas. Les murs, les matériaux et la densité des appareils peuvent dégrader les communications même lorsque la connexion internet dispose d’une capacité importante.
La propagation radio dépend de plusieurs paramètres : distance, matériaux traversés, fréquence utilisée, géométrie des locaux et interférences environnantes. Les cloisons métalliques, certains vitrages et les structures épaisses peuvent notamment atténuer le signal.
Une borne positionnée dans un couloir peut offrir une couverture apparente étendue, sans nécessairement garantir les performances attendues dans toutes les salles fermées. La puissance reçue n’est qu’un indicateur parmi d’autres : le rapport signal/bruit, la qualité des transmissions et la charge radio doivent également être examinés.
Une étude de couverture Wi-Fi, ou site survey, consiste à mesurer les conditions radio dans les locaux et à déterminer l’implantation adaptée des points d’accès.
L’étude permet de relever les zones où le signal est insuffisant, de repérer les interférences et de vérifier les conditions de déplacement entre les points d’accès. Elle doit prendre en compte les salles de réunion, les espaces très fréquentés et les endroits où les appels sans fil sont indispensables.
Multiplier les bornes sans étude préalable peut créer de nouveaux problèmes. Des points d’accès trop rapprochés ou mal configurés risquent d’augmenter les interférences et la contention radio. À l’inverse, des bornes correctement réparties et configurées sur des canaux adaptés peuvent améliorer la continuité de service.
La capacité constitue une autre dimension essentielle. Lorsque de nombreux collaborateurs utilisent simultanément une même borne, ils partagent le temps de transmission disponible sur le médium radio. Une bonne couverture ne suffit donc pas si les ressources sont fortement sollicitées.
La configuration doit également tenir compte des flux prioritaires. Les mécanismes de qualité de service disponibles sur le réseau Wi-Fi peuvent aider à différencier certains trafics, sous réserve de compatibilité entre les clients et les équipements. Leur efficacité dépend aussi des liaisons filaires et des ressources traversées après la borne.
Après déploiement, il faut vérifier les performances en conditions réelles : appels en déplacement, réunions dans les salles fermées, utilisation simultanée des applications cloud et évolution du nombre de clients par borne.
Pour engager une amélioration concrète, la PME peut commencer par mesurer la qualité Wi-Fi dans ses espaces les plus utilisés, confronter ces résultats à la cartographie des flux et corriger en priorité les zones où les communications critiques se dégradent. Cette démarche permet de traiter les causes observées avant d’investir dans de nouveaux équipements.
Faut-il acheter un routeur plus puissant pour améliorer les performances réseau ?
Pas nécessairement. Le remplacement du routeur est pertinent si ses capacités de traitement ou ses interfaces constituent un goulot d’étranglement démontré. Si le ralentissement provient d’un commutateur, du câblage, du Wi-Fi ou d’une application trop consommatrice, un routeur plus puissant ne corrigera pas directement le problème. Les statistiques des équipements et les tests de trafic doivent guider la décision.
Une connexion fibre symétrique supprime-t-elle les risques de saturation ?
Non. Une fibre symétrique fournit des capacités montante et descendante comparables selon l’offre souscrite, mais ces capacités restent limitées. Plusieurs sauvegardes, transferts cloud ou communications simultanés peuvent provoquer une congestion. La fibre ne supprime pas non plus les limitations des équipements locaux. La supervision et la gestion des flux restent donc nécessaires lorsque les usages partagent des ressources contraintes.
La QoS peut-elle garantir la qualité des appels lorsque la connexion internet est saturée ?
La QoS peut protéger les appels en leur attribuant un traitement prioritaire aux points de congestion contrôlés. Elle ne garantit toutefois pas leur qualité de bout en bout, notamment lorsque des réseaux externes n’appliquent pas les mêmes politiques ou lorsque la capacité disponible est insuffisante. Le bon dimensionnement de la connexion, la cohérence des réglages et les tests réels restent indispensables.
Comment savoir si une règle de limitation de débit est trop restrictive ?
Il faut comparer la durée d’exécution du traitement, son volume transféré et son impact sur les autres applications. Si une sauvegarde dépasse régulièrement sa fenêtre prévue, accumule du retard ou n’atteint plus ses objectifs opérationnels, le plafond mérite d’être réévalué. Une règle efficace réduit la congestion sans empêcher les activités concernées de se terminer correctement.
Quels indicateurs conserver dans un tableau de bord de supervision réseau ?
Un tableau de bord utile peut suivre les débits par interface, les périodes de forte consommation, les erreurs et pertes, la latence, la gigue et les statistiques des principaux équipements. Pour le Wi-Fi, il est pertinent d’ajouter les conditions radio et la répartition des clients. L’essentiel est de disposer de mesures horodatées permettant de relier une dégradation à un usage, une liaison ou un équipement identifiable.