Un commercial doit transmettre une proposition tarifaire à un client, tandis que le service RH prépare des documents de paie et que la direction partage ses prévisions financières. Ces informations n’ont ni la même sensibilité ni les mêmes besoins de circulation. Pourtant, appliquer des restrictions identiques à tous ces fichiers peut ralentir les opérations sans améliorer proportionnellement leur sécurité.
Pour protéger les données sensibles d’une entreprise sans bloquer le travail, il faut organiser la protection autour de trois décisions : déterminer la sensibilité des informations, identifier les personnes qui en ont réellement besoin et choisir des mesures adaptées à leurs usages. La confidentialité ne doit pas empêcher les collaborateurs autorisés de travailler.
Cette démarche repose sur une classification compréhensible, des règles de partage explicites et des droits d’accès régulièrement réévalués. Elle concerne aussi les prestataires externes, les outils cloud et les ordinateurs utilisés en déplacement. Pour une PME disposant de moyens limités, l’objectif consiste à concentrer les efforts sur les informations dont la compromission aurait les conséquences les plus importantes.
Protéger les informations critiques sans ralentir l’activité
- Classer avant de restreindre : distinguer les documents publics, internes, confidentiels et stratégiques pour appliquer des protections proportionnées.
- Adapter les accès aux missions : donner à chaque collaborateur ou prestataire les autorisations nécessaires, avec des modalités de partage adaptées à la sensibilité des fichiers.
- Réviser les protections selon les changements : contrôler les nouveaux outils cloud, les mouvements de personnel et les besoins métiers pour éviter l’accumulation de droits inutiles.
- Pourquoi protéger tous les fichiers de la même manière peut-il compliquer inutilement le travail ?
- Comment créer une classification simple des données confidentielles pour une PME ?
- Données clients, RH ou financières : lesquelles protéger en priorité en cas de moyens limités ?
- Comment éviter qu’un document sensible soit partagé avec le mauvais destinataire ?
- Quand et comment revoir les règles de protection après l’arrivée d’un nouveau service ou outil cloud ?
- Accès permanent ou temporaire : lequel privilégier pour des prestataires externes ?
- Chiffrement complet ou fichier par fichier : quelle approche convient à des postes nomades ?
- Comment organiser le contrôle des accès quand plusieurs métiers utilisent les mêmes ressources numériques ?
Pourquoi protéger tous les fichiers de la même manière peut-il compliquer inutilement le travail ?
Appliquer les mêmes restrictions à tous les fichiers complique le travail parce que les documents n’exposent pas l’entreprise aux mêmes risques. Une politique uniforme multiplie les demandes d’autorisation, ralentit les échanges ordinaires et peut favoriser l’utilisation de circuits parallèles. Une protection efficace doit donc tenir compte de la sensibilité des informations et de leurs usages réels.
Imaginons une PME dans laquelle chaque document nécessite une validation avant tout partage externe. Le dispositif protège potentiellement les prévisions financières, mais il impose également des contrôles sur des brochures commerciales déjà publiques. Les équipes peuvent alors être tentées d’envoyer des copies locales ou d’utiliser des services de transfert non approuvés pour respecter leurs délais.
Ce comportement n’est pas une conséquence automatique de toute restriction. Il représente toutefois un risque organisationnel à examiner : une règle trop contraignante peut déplacer les échanges vers des canaux moins maîtrisés.
Pour identifier les difficultés, un responsable informatique peut réaliser un diagnostic sur 20 documents types. L’échantillon pourrait comprendre des devis, contrats, fiches de paie, supports commerciaux et tableaux financiers. Pour chaque fichier, les utilisateurs indiquent le temps nécessaire pour le consulter, obtenir une autorisation ou le partager. Les résultats permettent de distinguer les contrôles utiles des étapes qui n’apportent pas de protection identifiable. Il s’agit d’un test interne proposé, et non d’une méthode statistique normalisée.
Il faut également distinguer sensibilité et criticité de l’usage. Un document stratégique consulté occasionnellement peut justifier un accès exceptionnel strict. Un fichier confidentiel utilisé quotidiennement par plusieurs services exige plutôt un circuit autorisé, fluide et traçable. La disponibilité des données compte autant que leur confidentialité pour certaines opérations.
Les recommandations de l’ANSSI sur les données et traitements sensibles proposent précisément d’apprécier les conséquences d’une compromission selon plusieurs dimensions : humaine, financière, juridique, opérationnelle et réputationnelle. Cette évaluation tient également compte du contexte d’utilisation.
Une autre conséquence possible d’une protection indifférenciée est la dilution de la vigilance. Si tous les documents portent la même mention d’alerte, les collaborateurs disposent de moins de repères pour reconnaître les informations réellement critiques.
La bonne approche consiste à maintenir des règles simples pour les documents courants et à réserver les contrôles renforcés aux informations dont l’exposition aurait des conséquences importantes. Cette différenciation suppose une classification partagée par l’ensemble des métiers.
Comment créer une classification simple des données confidentielles pour une PME ?
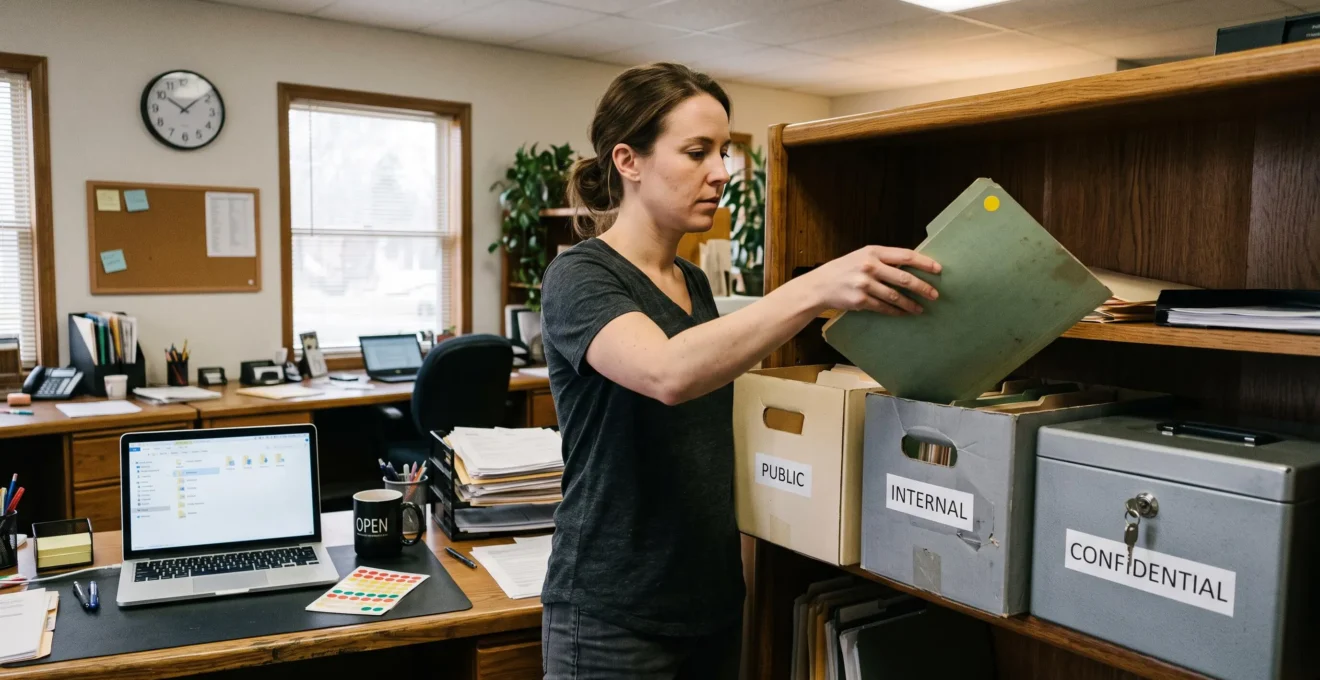
Une PME peut créer une classification opérationnelle avec trois ou quatre niveaux, définis selon les conséquences d’une divulgation non autorisée. Chaque catégorie doit correspondre à des règles concrètes de stockage, d’accès et de partage. Pour éviter les interprétations divergentes, un responsable métier valide les choix sensibles et les collaborateurs retrouvent les niveaux directement dans leurs outils habituels.
Une question suffit à engager le classement : que se passerait-il si cette information était consultée par une personne non autorisée ? La réponse doit prendre en compte les conséquences juridiques, financières, commerciales et opérationnelles, et pas uniquement la réputation de l’entreprise.
Le modèle suivant constitue une proposition pratique pour les PME. Ses intitulés ne sont pas ceux d’une classification réglementaire universelle.
| Niveau | Critère de sensibilité | Protection indicative |
|---|---|---|
| Public | La diffusion est autorisée et ne crée pas de préjudice identifié. | Partage libre des versions validées. |
| Interne | La diffusion externe n’est pas souhaitée, mais son impact resterait limité. | Accès réservé aux collaborateurs concernés. |
| Confidentiel | La divulgation pourrait porter atteinte à des personnes, à des engagements ou à l’activité. | Accès restreint, partage contrôlé et traçabilité adaptée. |
| Stratégique | La compromission pourrait avoir des conséquences particulièrement graves pour l’entreprise. | Accès nominatif limité, validation renforcée et protections spécifiques. |
Pour une structure de petite taille, trois niveaux peuvent suffire en regroupant les catégories dont les règles pratiques seraient identiques. L’essentiel est que chaque distinction entraîne une décision de sécurité compréhensible.
La responsabilité du classement doit également être définie. Le créateur applique une catégorie par défaut, le responsable du service confirme les cas sensibles et un référent informatique vérifie que les restrictions sont techniquement applicables. Les désaccords sont arbitrés selon une grille commune, plutôt qu’en fonction des préférences individuelles.
La classification doit ensuite apparaître là où les équipes travaillent : dossiers partagés, bibliothèques documentaires, espaces cloud ou étiquettes de confidentialité. Les conventions de nommage peuvent compléter ce dispositif, sans remplacer les autorisations techniques. Une mention « confidentiel » ne protège pas, à elle seule, le contenu d’un fichier.
Enfin, une vérification périodique permet de détecter le sur-classement. Par exemple, le responsable peut examiner la proportion de documents placés dans les catégories les plus restrictives et vérifier plusieurs cas concrets. Aucun pourcentage universel ne définit une bonne répartition : c’est la cohérence des décisions qui importe. Si tous les documents deviennent confidentiels sans justification distincte, la hiérarchie perd son utilité.
Cette classification n’a de valeur que si elle oriente les efforts de protection. Lorsque les ressources sont limitées, l’étape suivante consiste à déterminer quelles catégories d’informations exposent réellement l’entreprise aux risques les plus importants.
Données clients, RH ou financières : lesquelles protéger en priorité en cas de moyens limités ?
Lorsque les moyens sont limités, il faut prioriser les données selon les obligations légales applicables, les conséquences possibles d’une compromission et leur exposition réelle. Les fichiers RH, clients et financiers ne possèdent pas un ordre de priorité universel. La bonne décision dépend de leur contenu, du nombre de personnes autorisées à y accéder et de leur importance pour l’activité.
La présence de données personnelles impose une vigilance particulière. Dans les situations relevant de son champ d’application, l’article 32 du règlement général sur la protection des données prévoit des mesures techniques et organisationnelles appropriées au risque. Ces mesures concernent notamment la confidentialité, l’intégrité et la disponibilité des données personnelles.
Le RGPD s’applique dans les conditions de son champ territorial, notamment aux traitements concernés dans l’Union européenne et à certaines organisations situées hors de celle-ci. Il ne s’applique pas automatiquement à toutes les entreprises des pays francophones. En Suisse, au Canada, en Afrique francophone ou dans d’autres territoires, les lois nationales applicables et les éventuelles exigences sectorielles doivent aussi être examinées.
Pour arbitrer les investissements, trois critères peuvent être croisés.
| Critère | Question à examiner | Conséquence pour la priorité |
|---|---|---|
| Obligations juridiques | Quelles règles protègent ces données et quels engagements contractuels existent ? | Traiter rapidement les insuffisances susceptibles d’entraîner une non-conformité ou un préjudice aux personnes. |
| Impact d’une compromission | Une fuite, une altération ou une indisponibilité pourrait-elle perturber l’activité ? | Renforcer les protections sur les données essentielles aux opérations et aux engagements de l’entreprise. |
| Exposition réelle | Combien de personnes, d’applications ou de partenaires peuvent accéder aux informations ? | Examiner prioritairement les accès nombreux, les partages externes et les interfaces insuffisamment maîtrisées. |
Les données RH sont parfois moins visibles que les fichiers commerciaux, alors qu’elles peuvent regrouper des coordonnées bancaires, des évaluations professionnelles, des éléments de rémunération et des informations relatives à la santé au travail. Certaines données de santé relèvent de catégories particulières de données personnelles et nécessitent une attention spécifique selon le droit applicable.
Les données clients peuvent, quant à elles, concentrer des coordonnées, historiques contractuels et informations confidentielles. Leur priorité dépend notamment du contenu, du volume et des possibilités d’accès. Les données financières incluent aussi bien des informations courantes que des prévisions de trésorerie ou des conditions tarifaires dont la divulgation pourrait compromettre une négociation.
Une méthode d’arbitrage en trois temps consiste à traiter d’abord les mesures nécessaires au respect des obligations applicables, puis les risques menaçant la continuité de l’activité, et enfin les informations déterminantes pour l’avantage concurrentiel. Cet ordre constitue une méthode de travail, pas une hiérarchie juridique absolue : un risque grave doit être traité sans attendre, quelle que soit sa catégorie.
Cette analyse permet de concentrer les protections sur les informations critiques. Elle doit ensuite être traduite en règles de circulation, car un fichier correctement classé peut néanmoins être divulgué à la suite d’une erreur de partage.
Comment éviter qu’un document sensible soit partagé avec le mauvais destinataire ?
Pour réduire les erreurs de partage, l’entreprise doit associer chaque niveau de confidentialité à un canal autorisé et à des paramètres d’accès précis. Les liens nominatifs, les restrictions de destinataires et l’expiration des autorisations limitent certaines erreurs. Les documents les plus sensibles peuvent également nécessiter une validation supplémentaire avant leur transmission à un tiers.
Trois situations méritent une attention particulière. La première est l’erreur de manipulation : une mauvaise adresse sélectionnée automatiquement ou un lien accessible à toute personne qui le reçoit. La deuxième est le partage par commodité, lorsqu’un fichier est envoyé à une liste entière plutôt qu’aux seuls destinataires concernés. La troisième est l’oubli de révocation après un départ, une fin de mission ou un changement de fonction.
Les garde-fous techniques et organisationnels doivent se compléter. Un espace de partage contrôlé peut offrir des droits nominatifs, une date d’expiration et une possibilité de révocation. Une procédure métier peut imposer la vérification du destinataire et, pour les opérations à risque élevé, une seconde validation.
La règle doit rester suffisamment simple pour être utilisée sans consultation systématique du service informatique.
| Classification | Mode de partage recommandé | Contrôle adapté |
|---|---|---|
| Public | Diffusion externe des documents validés. | Contrôle de la version et de l’autorisation de publication. |
| Interne | Espace collaboratif réservé à l’entreprise. | Authentification et vérification des membres. |
| Confidentiel | Lien nominatif ou espace restreint avec destinataires identifiés. | Validation selon le risque, durée limitée et révocation possible. |
| Stratégique | Canal approuvé et accès individuel strictement nécessaire. | Autorisation explicite du responsable et traçabilité renforcée. |
Les modalités précises dépendent des outils, du contexte de partage et des obligations applicables. L’expiration automatique d’un lien, par exemple, ne supprime pas une copie déjà téléchargée. De même, la restriction à un domaine de messagerie ne garantit pas à elle seule que chaque destinataire est légitime.
Le cas du partage de bonne foi exige une réponse proportionnée. Un collaborateur peut transmettre un contrat à un partenaire autorisé, mais utiliser un canal de transfert non validé. Il faut alors identifier le document concerné, limiter les accès si nécessaire, évaluer les conséquences et rappeler le canal approprié. Si des données personnelles ont été exposées, les obligations éventuelles de gestion et de notification d’une violation doivent être évaluées selon le droit applicable.
Une politique fondée uniquement sur la sanction risque de décourager le signalement rapide des erreurs. Des instructions accessibles et des solutions de partage praticables facilitent au contraire la remontée des incidents.
Une fois ces règles établies, elles doivent évoluer avec les applications réellement utilisées. Un nouveau service cloud peut modifier profondément les possibilités de diffusion, même lorsque la classification documentaire reste inchangée.
Quand et comment revoir les règles de protection après l’arrivée d’un nouveau service ou outil cloud ?
Les règles de protection doivent être réexaminées avant la mise en service d’un nouvel outil cloud, puis chaque fois que ses usages ou ses paramètres changent sensiblement. La création d’un service, l’arrivée d’un nouveau type de données ou un changement d’hébergement constituent également des déclencheurs. Une revue annuelle seule ne suffit pas toujours à suivre ces transformations.
Une entreprise peut avoir correctement sécurisé son serveur documentaire et découvrir que ses équipes utilisent désormais un espace cloud dont les fichiers sont accessibles par lien public. Dans cette situation, ajouter le nom du nouvel outil à la politique existante ne résout pas le problème : les mécanismes de partage ont changé.
La revue doit porter sur les flux de données, les autorisations et les limites des protections déjà définies. Quatre questions permettent de structurer l’analyse :
- Quelles catégories d’informations sont créées, importées, consultées ou transférées dans le nouvel outil ?
- Qui peut y accéder, notamment parmi les collaborateurs, administrateurs et intervenants externes ?
- Où les données sont-elles hébergées, et quels prestataires ou sous-traitants participent à leur traitement ?
- Quelles restrictions de classification deviennent inapplicables ou doivent être configurées autrement ?
Le phénomène des outils cloud non répertoriés mérite une attention particulière. Une équipe peut adopter une messagerie ou un service de partage pour répondre à un besoin légitime, sans mesurer les conséquences sur la confidentialité. Ces usages peuvent rendre certains flux invisibles pour les personnes chargées de la sécurité.
Pour les détecter, une PME peut combiner un inventaire des applications, des échanges avec les responsables métiers et l’examen autorisé des services connectés à son environnement professionnel. L’objectif n’est pas de surveiller indistinctement les salariés, mais d’identifier les outils nécessaires, d’en évaluer les risques et de proposer des alternatives approuvées lorsqu’elles sont indispensables.
Checklist : valider la protection des données dans un nouvel outil cloud
- Recenser les usages : relever les services qui utiliseront l’application et produire une fiche décrivant ses finalités professionnelles.
- Identifier les données : associer chaque catégorie manipulée à son niveau de confidentialité et établir un inventaire des informations concernées.
- Vérifier les accès : examiner les droits internes, externes et administratifs, puis conserver une matrice des autorisations validées.
- Contrôler les flux : documenter l’hébergement, les mécanismes de partage et les transferts éventuels dans une fiche de risques.
- Valider les adaptations : tester les restrictions nécessaires, désigner un responsable et formaliser une décision de mise en service accompagnée des actions restantes.
Cette procédure est une proposition opérationnelle, à adapter à la taille de l’entreprise et à la criticité de l’application. Les contrôles juridiques, contractuels et techniques supplémentaires dépendent notamment des données traitées et des pays concernés.
Une révision utile débouche sur des paramètres effectivement configurés, des responsabilités identifiées et des consignes communiquées aux utilisateurs. Cette logique s’applique également aux comptes des intervenants externes, dont les accès doivent correspondre à une mission définie.
Accès permanent ou temporaire : lequel privilégier pour des prestataires externes ?
L’accès temporaire est généralement préférable pour un prestataire intervenant ponctuellement, surtout lorsque sa mission exige des privilèges élevés. Pour une collaboration régulière, un accès durable limité au strict nécessaire peut être plus pratique, à condition d’être réexaminé. Une solution intermédiaire consiste à conserver des droits minimaux et à accorder temporairement les permissions supplémentaires nécessaires.
Les deux modèles présentent des contraintes différentes. Un compte permanent évite de recréer des autorisations à chaque intervention, mais peut rester actif après la fin d’un contrat. Un accès temporaire limite cette persistance, tout en nécessitant une gestion des dates et des renouvellements.
Le choix dépend de deux paramètres : la fréquence des interventions et l’étendue des ressources concernées. Un prestataire chargé chaque semaine de maintenir une application précise n’a pas les mêmes besoins qu’un intervenant réalisant occasionnellement une opération d’administration étendue.
La fiche de la CNIL sur la gestion des habilitations recommande de limiter les droits aux missions exercées, de faire valider les demandes d’accès et de supprimer les autorisations devenues illégitimes. Elle préconise également une revue régulière des habilitations.
Pour organiser un accès temporaire, trois informations doivent être enregistrées dès sa création : une date de fin, un périmètre autorisé et un référent interne. La date permet d’automatiser la désactivation lorsque l’outil le prend en charge. À défaut, un contrôle calendaire doit déclencher une vérification manuelle.
Dans le cas d’un prestataire récurrent, l’élévation temporaire des privilèges permet de réserver les droits sensibles aux interventions qui les exigent. Le compte habituel conserve des permissions restreintes, tandis que les droits supplémentaires sont accordés pour une opération déterminée. Cette organisation suppose que l’entreprise dispose de mécanismes techniques ou de procédures fiables pour attribuer et retirer ces autorisations.
Un autre point concerne les comptes partagés. Lorsque plusieurs salariés d’un même fournisseur utilisent un identifiant unique, il devient difficile d’attribuer une action à une personne précise. Des comptes nominatifs sont donc à privilégier, y compris pour des missions courtes. Les exceptions doivent rester encadrées et permettre une traçabilité appropriée.
Enfin, la fin d’une mission doit provoquer une vérification effective : désactivation des comptes, suppression des droits et contrôle des autres accès éventuels conservés par le prestataire.
Le principe est de donner suffisamment de droits pour accomplir le travail prévu, mais pas davantage. Sur les postes nomades, cette logique doit être complétée par des protections qui continuent d’agir lorsque les informations sortent de l’environnement habituel de l’entreprise.
Chiffrement complet ou fichier par fichier : quelle approche convient à des postes nomades ?
Le chiffrement complet du disque protège principalement les données stockées sur un ordinateur perdu ou volé, notamment lorsqu’il est éteint ou verrouillé de manière sécurisée. Le chiffrement fichier par fichier protège les documents indépendamment du support qui les contient. Pour les collaborateurs nomades échangeant des informations confidentielles, combiner les deux approches peut être pertinent.
Ces mécanismes ne répondent pas exactement au même risque. Le chiffrement du disque constitue une protection générale du stockage local. Une fois l’utilisateur authentifié et le volume déverrouillé, les applications autorisées peuvent normalement accéder aux fichiers. Le chiffrement individuel vise plutôt à maintenir une protection propre au document, notamment lorsqu’il est copié sur un support ou transmis à un tiers.
Le choix dépend donc de la manière dont les données circulent, et pas seulement du fait que le collaborateur utilise un ordinateur portable.
| Situation professionnelle | Approche à privilégier | Limite à anticiper |
|---|---|---|
| Travail principalement local sur un ordinateur professionnel | Chiffrement complet du disque, associé aux autres protections du poste. | Le dispositif ne protège pas automatiquement une copie exportée en clair. |
| Transmission régulière de fichiers confidentiels à des tiers | Chiffrement des fichiers ou solution de partage sécurisé offrant une protection adaptée. | Le destinataire doit pouvoir accéder au contenu de manière autorisée et fiable. |
| Travail mobile combinant stockage local et échanges sensibles | Chiffrement du disque et protection complémentaire des documents transmis. | La gestion des accès et des clés doit rester compatible avec les usages. |
Les difficultés pratiques ne doivent pas être négligées. Un fichier chiffré inutilisable pendant une réunion peut interrompre une négociation. Un format incompatible avec les outils du destinataire peut retarder un échange contractuel. Les équipes ont donc besoin d’une procédure de récupération des accès, d’une méthode approuvée de transmission des clés et de formats d’échange testés avec leurs partenaires.
Le chiffrement complet ne dispense pas non plus de contrôler les sauvegardes, les espaces de synchronisation et les clés USB. Lorsqu’un fichier quitte un disque chiffré, il ne bénéficie plus nécessairement de cette protection. Sa sécurité dépend alors du chiffrement propre au fichier, du support ou du canal utilisé.
Il faut également distinguer les données chiffrées au repos des informations manipulées par un poste déjà compromis. Un logiciel malveillant opérant dans une session ouverte peut potentiellement accéder à des contenus déchiffrés. L’authentification, les mises à jour, la protection des terminaux et la maîtrise des applications restent donc indispensables.
Les recommandations de la CNIL sur l’informatique mobile identifient plusieurs techniques possibles : chiffrement du disque, chiffrement fichier par fichier et conteneurs chiffrés. Elles préconisent également de limiter le stockage local et d’évaluer les risques liés aux équipements personnels et aux services de synchronisation.
La protection des postes nomades ne peut donc être isolée de l’organisation générale des autorisations. Même correctement chiffré, un document peut devenir accessible à trop de personnes si les droits des espaces partagés ne sont pas maîtrisés.
À retenir pour décider
- La classification décrit la sensibilité d’une information ; les habilitations déterminent qui peut réellement y accéder.
- Un espace partagé doit avoir un responsable métier capable de justifier et de réexaminer les autorisations.
- Les droits doivent suivre les besoins professionnels actuels, et non conserver automatiquement l’historique des anciens projets.
Comment organiser le contrôle des accès quand plusieurs métiers utilisent les mêmes ressources numériques ?
Lorsque plusieurs métiers utilisent les mêmes ressources numériques, le contrôle des accès doit reposer sur des espaces de travail définis par les besoins opérationnels. Chaque ressource doit avoir un responsable métier chargé de valider les autorisations, tandis que l’informatique en assure l’application technique. Des revues régulières permettent ensuite de supprimer les droits devenus inutiles sans perturber les collaborations légitimes.
Dans une entreprise, les permissions ont tendance à s’accumuler lorsque les demandes ponctuelles ne sont jamais réexaminées. Un collaborateur rejoint un projet, obtient l’accès à un espace documentaire, change de fonction puis conserve ses anciens droits. Au fil des mouvements de personnel, les autorisations peuvent ne plus correspondre aux responsabilités réelles.
Ce phénomène d’accumulation doit être traité par une organisation explicite, et pas uniquement par l’ajout de restrictions techniques. Chaque accès doit correspondre à un besoin professionnel identifiable, qu’il soit permanent ou limité à un projet.
Les espaces partagés gagnent ainsi à être organisés autour des activités. Un dossier consacré à la préparation d’une offre commerciale peut être accessible aux collaborateurs des ventes, du juridique et de la finance qui participent réellement à cette opération. À l’inverse, l’ensemble de leurs services n’a pas nécessairement besoin d’y accéder.
Cette approche évite de confondre appartenance à un département et nécessité de consulter une ressource. Elle facilite aussi le travail transversal lorsque plusieurs métiers contribuent au même dossier.
La répartition des responsabilités doit rester claire :
- Le propriétaire métier définit les utilisateurs légitimes, valide les demandes et décide de maintenir ou retirer les accès.
- L’administrateur informatique applique les permissions, vérifie leur configuration et signale les incohérences techniques.
- Le responsable de projet précise les besoins temporaires et informe les autres responsables des changements d’affectation.
- Les utilisateurs emploient les espaces autorisés et signalent les accès qui ne correspondent plus à leurs missions.
Une revue des droits peut être réalisée sans logiciel spécialisé. Pour chaque espace partagé, l’équipe informatique exporte la liste des utilisateurs et de leurs permissions. Le propriétaire métier examine ensuite les autorisations et attribue l’une de trois décisions : maintenir, réduire ou révoquer.
Les demandes ambiguës sont examinées avec le responsable concerné. La décision et sa date sont conservées pour faciliter le contrôle suivant. Une simple feuille de suivi peut suffire dans une PME, sous réserve qu’elle soit accessible aux personnes habilitées et tenue à jour.
La CNIL préconise, pour les habilitations relevant du périmètre de ses recommandations, une revue régulière, au minimum annuelle, ainsi que la suppression des droits qui ne sont plus justifiés. Pour les espaces particulièrement sensibles ou les environnements qui changent fréquemment, l’entreprise peut retenir une fréquence plus rapprochée selon son analyse de risques.
Les événements tels qu’un départ, une mobilité interne ou la fin d’un projet doivent également déclencher une mise à jour, sans attendre la prochaine revue programmée.
Enfin, les accès exceptionnels doivent rester possibles. Un mécanisme de demande rapide, avec validation par le responsable métier et durée adaptée, permet de traiter une urgence opérationnelle sans ouvrir durablement les ressources à des utilisateurs supplémentaires.
La première action concrète consiste à choisir un espace partagé contenant des informations sensibles, à identifier son responsable métier et à vérifier la liste des personnes qui y accèdent aujourd’hui. Ce contrôle pilote permet de tester la méthode, de corriger les autorisations injustifiées et d’étendre progressivement les bonnes pratiques sans bouleverser le travail des équipes.
Une petite entreprise a-t-elle besoin d’un logiciel spécialisé pour classifier ses données ?
Non. Une PME peut commencer avec une nomenclature commune, des dossiers organisés selon leur sensibilité et une liste de responsables métiers. Les fonctions de classification et de contrôle des accès déjà disponibles dans ses outils peuvent suffire pour une première mise en œuvre. Un logiciel spécialisé devient pertinent lorsque le volume documentaire, les obligations applicables ou la complexité des échanges rendent cette gestion difficile à maintenir.
Qui doit être responsable de la confidentialité des documents dans une entreprise ?
La direction fixe les orientations et fournit les moyens nécessaires. Les responsables métiers déterminent la sensibilité des informations et valident les besoins d’accès. Le service informatique met en œuvre les mesures techniques et vérifie leur fonctionnement. Lorsque des responsabilités légales particulières s’appliquent aux traitements de données personnelles, elles doivent également être prises en compte. Cette répartition évite de confier toutes les décisions de confidentialité à un seul service.
Un document confidentiel peut-il être partagé avec un partenaire extérieur ?
Oui, si le partage est légitime, autorisé et suffisamment sécurisé au regard des risques. Il faut vérifier l’identité du destinataire, limiter les informations transmises, utiliser un canal approprié et prévoir la fin de l’accès lorsque cela est possible. Les engagements contractuels, les obligations de confidentialité et les règles applicables aux données personnelles doivent également être respectés.
Comment mesurer si les protections restent compatibles avec la productivité ?
Il est possible de suivre les demandes d’accès, leurs délais de traitement, les blocages signalés et les usages de solutions non approuvées. Ces observations doivent être rapprochées des incidents de partage et des résultats des revues d’habilitations. Une amélioration consiste à réduire les obstacles injustifiés tout en maintenant les contrôles nécessaires sur les informations sensibles. Les indicateurs doivent être interprétés selon les activités et non comme des objectifs universels.
Faut-il systématiquement chiffrer tous les documents internes ?
Non. Le chiffrement constitue une mesure importante, mais son périmètre dépend des risques, des usages et des obligations applicables. Pour certains fichiers internes, la protection du poste, des espaces de stockage et des accès peut être adaptée. Pour des documents confidentiels transmis à l’extérieur, un chiffrement complémentaire ou un dispositif de partage sécurisé peut être nécessaire. La décision doit aussi prévoir la récupération des accès et la continuité du travail.