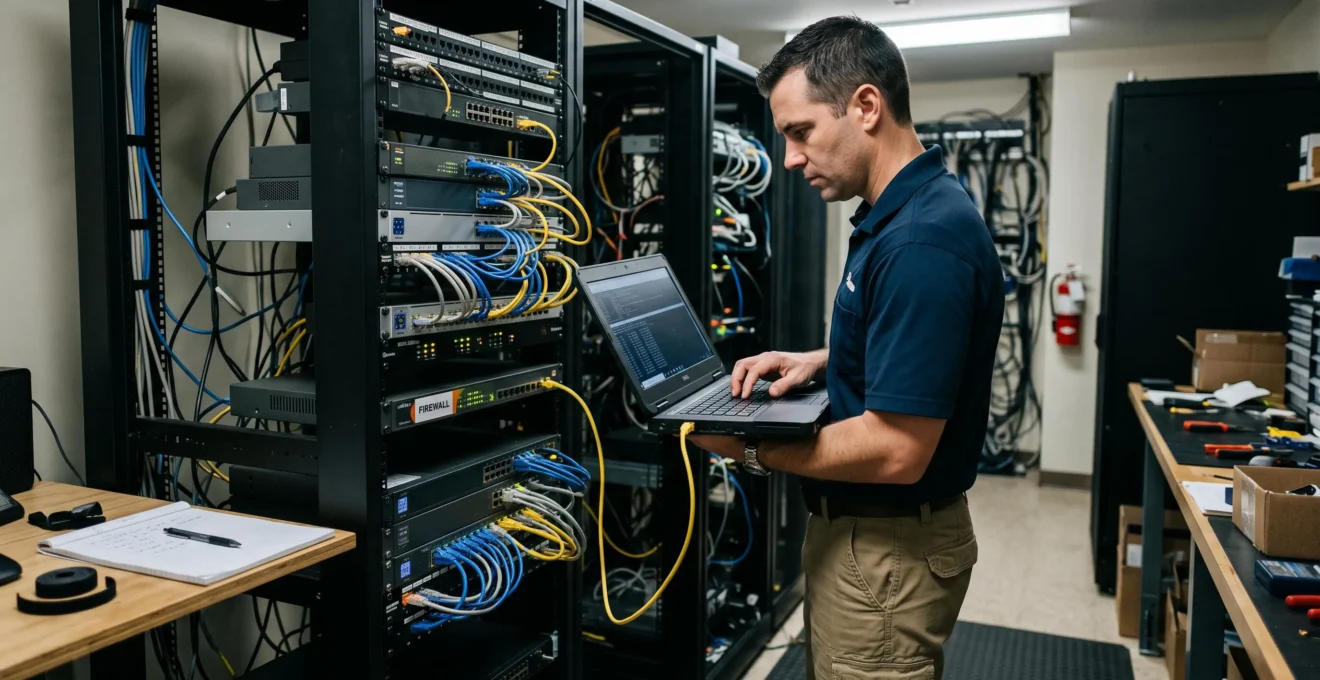
Un pare-feu trop restrictif peut interrompre la messagerie, la téléphonie IP ou l’accès aux applications cloud. À l’inverse, des règles trop larges laissent circuler des communications inutiles, parfois dangereuses. Pour une PME, la difficulté consiste donc à filtrer les flux réseau sans perturber les activités essentielles.
La solution repose sur une politique de filtrage fondée sur les usages réels. Il faut identifier les communications nécessaires, observer le trafic, organiser les accès par zones et appliquer progressivement des règles dont chaque autorisation possède une justification métier. Cette approche permet d’améliorer la sécurité sans exiger une connaissance exhaustive de chaque application dès le départ.
Le choix du matériel compte, mais il ne suffit pas. La disponibilité des services dépend également de la cohérence des règles, de leur maintenance, de la segmentation du réseau et des capacités de l’infrastructure. Une politique efficace doit rester compréhensible, testable et adaptable lorsque l’entreprise ouvre un site, recrute ou déploie de nouveaux outils.
Configurer un pare-feu professionnel : les principes essentiels
- Autoriser les flux nécessaires : partir des besoins métiers, observer les communications puis appliquer une politique restrictive par défaut.
- Maintenir des règles maîtrisées : documenter chaque autorisation, éliminer progressivement les règles obsolètes et auditer après les changements importants.
- Préserver les performances : segmenter les zones réseau, prioriser les applications critiques et dimensionner les équipements selon les usages simultanés.
- Pourquoi un pare-feu récent peut-il rester inefficace avec des règles trop permissives ?
- Comment définir les règles d’un pare-feu sans connaître chaque application dans le détail ?
- Pare-feu classique ou nouvelle génération : lequel convient à une PME multisite ?
- Pourquoi conserver d’anciennes règles de pare-feu augmente-t-il les risques de sécurité ?
- Quand auditer les règles du pare-feu après l’ajout de nouveaux services ou sites ?
- Réseau plat ou segmenté : quelle architecture convient à une PME en croissance ?
- Comment empêcher une application gourmande de saturer la connexion utilisée par toute l’équipe ?
- Comment dimensionner une infrastructure réseau pour une PME de plusieurs dizaines de postes ?
Pourquoi un pare-feu récent peut-il rester inefficace avec des règles trop permissives ?
Un pare-feu récent peut rester inefficace lorsque ses règles autorisent des communications trop étendues. Ses capacités de filtrage, d’inspection ou de détection ne compensent pas une politique qui laisse passer des flux sans justification. La sécurité dépend donc autant de la configuration que des caractéristiques techniques de l’équipement.
Un pare-feu performant associé à une règle autorisant toutes les communications entre plusieurs réseaux ressemble à une porte blindée laissée ouverte. L’appareil fonctionne correctement, mais la politique qu’il applique ne limite pas suffisamment les accès.
Cette situation apparaît souvent lors des interventions urgentes. Une application cesse de fonctionner après une modification réseau ; pour rétablir le service, l’administrateur ouvre temporairement les communications entre deux zones. Si cette exception n’est ni documentée ni réexaminée, elle peut devenir permanente.
Avec le temps, ces exceptions s’accumulent. Certaines règles autorisent des plages d’adresses entières ou des protocoles sans restriction précise. Le risque augmente lorsque des équipements compromis peuvent utiliser ces accès pour communiquer avec des systèmes qui devraient rester isolés.
Un premier contrôle consiste à extraire la politique de filtrage et à rechercher les règles contenant « any » ou « tout » dans les champs source, destination ou service. Il faut ensuite examiner leur contexte, leur ordre d’application et leur utilisation effective. Leur proportion constitue un indicateur de revue, pas un seuil universel de non-conformité : certaines règles générales peuvent répondre à un besoin explicite.
Des autorisations trop larges compliquent également l’analyse des événements. Lorsque des communications potentiellement suspectes sont considérées comme normales, les alertes et les journaux deviennent plus difficiles à interpréter. Le pare-feu peut encore enregistrer le trafic, mais il fournit moins de distinctions utiles entre les usages légitimes et les comportements inattendus.
L’ANSSI rappelle, dans ses recommandations pour le nettoyage des politiques de filtrage, qu’une politique mal maîtrisée peut conduire à l’autorisation de flux illégitimes. Ses recommandations soulignent aussi que les fonctions d’analyse applicative des équipements récents ne remplacent pas la maîtrise des règles.
Pour réduire ces ouvertures sans interrompre les services, la prochaine étape consiste à identifier les communications réellement nécessaires, même lorsque l’inventaire applicatif de l’entreprise reste incomplet.
Comment définir les règles d’un pare-feu sans connaître chaque application dans le détail ?
Une PME peut définir ses règles de pare-feu sans connaître immédiatement toutes ses applications en regroupant les communications par usages métiers. L’administrateur observe les flux réels, identifie les besoins essentiels puis crée des autorisations ciblées. Une politique de refus par défaut est ensuite appliquée progressivement, après validation des communications nécessaires.
La première étape consiste à construire une cartographie fonctionnelle plutôt qu’un inventaire technique exhaustif. Les principaux usages peuvent être regroupés en catégories : messagerie, navigation Internet, téléphonie IP, visioconférence, applications métier, administration et sauvegardes.
Pour chaque catégorie, il faut identifier les postes concernés, les destinations nécessaires, les protocoles utilisés et les contraintes de disponibilité. Des applications différentes peuvent partager certains ports, mais un port ouvert ne suffit pas à identifier une application. Les services cloud peuvent également dépendre d’adresses et de domaines évolutifs.
L’observation du trafic constitue alors une source d’information essentielle. Pendant une période représentative, les journaux du pare-feu permettent d’identifier les communications effectivement utilisées, leurs fréquences et leurs destinations.
Cette observation doit inclure les usages moins fréquents : opérations comptables, traitements périodiques, synchronisations ou connexions de prestataires. Une période trop courte risque de masquer des communications pourtant indispensables.
La méthode recommandée repose sur une logique de refus par défaut avec autorisations explicites. Son déploiement doit toutefois être progressif : appliquer brutalement cette politique à un réseau existant peut bloquer des services dont les dépendances n’ont pas été identifiées.
Une démarche exploitable consiste à inventorier les flux observés, à créer les autorisations confirmées, à tester les refus sur un périmètre limité, puis à généraliser la configuration après validation. Chaque blocage inattendu devient une demande d’analyse, et non une raison d’ouvrir systématiquement tous les ports.
Dans son guide sur la cybersécurité des TPE et PME, l’ANSSI recommande notamment de bloquer les flux non strictement nécessaires, de journaliser les communications refusées et d’harmoniser les configurations.
Checklist : préparer une politique de filtrage exploitable
- Recenser les usages essentiels : produire un tableau associant chaque fonction métier aux équipes et systèmes concernés.
- Observer les flux existants : exporter un relevé des sources, destinations, protocoles et périodes d’utilisation.
- Valider les autorisations : créer une matrice des flux avec justification métier et responsable identifié.
- Tester les règles progressivement : conserver un compte rendu des applications accessibles, des refus constatés et des corrections validées.
- Documenter la configuration : enregistrer une version approuvée de la politique, ses exceptions et les modalités de retour arrière.
La documentation des fournisseurs reste utile, mais les ports, domaines et adresses de leurs services peuvent évoluer. Les règles doivent donc être réévaluées à partir des communications réellement constatées et des informations techniques actualisées.
Cette méthode reste applicable avec différents types de pare-feux. Le choix d’une solution traditionnelle ou nouvelle génération dépend surtout de la complexité du réseau, notamment lorsque plusieurs sites doivent partager une politique cohérente.
Pare-feu classique ou nouvelle génération : lequel convient à une PME multisite ?
Pour une PME multisite, un pare-feu classique peut suffire lorsque les communications sont simples et les sites peu nombreux. Un pare-feu nouvelle génération devient intéressant lorsque l’entreprise doit identifier les applications, harmoniser les politiques et administrer plusieurs équipements. Le choix dépend des fonctions disponibles, du budget global et des compétences d’exploitation.
Un pare-feu classique filtre principalement les communications à partir de paramètres réseau : adresses IP, ports, protocoles et état des connexions. Ce fonctionnement convient à des architectures relativement stables, avec des services bien identifiés.
Un pare-feu nouvelle génération, ou NGFW, peut ajouter des fonctions comme l’identification des applications, l’inspection approfondie du trafic et certaines capacités de prévention des intrusions. Ces fonctions dépendent toutefois du modèle, des licences et des performances disponibles.
Pour une PME multisite, la distinction la plus utile concerne souvent l’administration centralisée des politiques. Cette possibilité n’est pas réservée aux NGFW : certains pare-feux classiques disposent également d’outils de gestion centralisée.
Le tableau suivant permet de comparer les deux approches sans supposer qu’une catégorie de produit possède systématiquement toutes les fonctionnalités.
| Critère | Pare-feu classique | Pare-feu nouvelle génération |
|---|---|---|
| Filtrage réseau | Adresses, ports et protocoles | Filtrage réseau complété par des contrôles applicatifs selon les fonctions disponibles |
| Identification des applications | Généralement limitée | Plus détaillée sur les flux et applications pris en charge |
| Gestion centralisée | Possible selon la solution | Souvent proposée, à vérifier selon la gamme et les licences |
| Exploitation | Potentiellement plus simple pour des usages limités | Demande davantage de suivi des profils et fonctions de sécurité |
| Coût global | Dépend de l’équipement et de la maintenance | Peut inclure davantage d’abonnements et de services de sécurité |
Le contexte multisite impose une vigilance particulière. Si chaque agence possède des règles définies indépendamment, des différences peuvent apparaître dans les accès Internet, les connexions inter-sites et les permissions d’administration.
Un utilisateur connecté depuis un site moins restrictif peut alors accéder à des services qui seraient bloqués ailleurs, si l’architecture ne prévoit pas d’autres contrôles. Une politique commune avec exceptions locales justifiées réduit ce risque sans imposer des règles identiques à tous les établissements.
Avant de choisir, l’entreprise doit examiner le nombre de sites, les dépendances cloud, la sensibilité des données échangées, les besoins de VPN et la capacité de l’équipe informatique à maintenir les fonctions activées.
Le coût total doit intégrer l’acquisition, les licences, le support, les renouvellements, l’administration et les éventuelles prestations externes. Un équipement plus riche fonctionnellement n’apporte pas nécessairement une meilleure protection si ses fonctions ne sont pas correctement exploitées.
Une fois les équipements retenus, la maîtrise des règles reste déterminante. Les autorisations créées pour d’anciens services constituent notamment une source de complexité et d’exposition qu’il faut traiter régulièrement.
Pourquoi conserver d’anciennes règles de pare-feu augmente-t-il les risques de sécurité ?
Conserver d’anciennes règles augmente les risques parce que certaines continuent d’autoriser des communications dont le besoin métier a disparu. Ces règles orphelines peuvent ouvrir des accès inutiles, compliquer l’identification des anomalies et rendre la politique de filtrage difficile à comprendre. Leur suppression doit néanmoins être précédée d’une vérification de leur utilisation.
Une règle orpheline apparaît par exemple lorsqu’un ancien logiciel est retiré sans que les autorisations associées soient supprimées. Le pare-feu conserve alors une possibilité de communication vers un serveur, un sous-réseau ou un service qui n’est plus censé être utilisé.
Le problème dépasse la présence de quelques ouvertures inutiles. Lorsque les règles s’accumulent, leurs justifications deviennent moins accessibles. Il devient difficile de distinguer une autorisation toujours nécessaire d’une exception provisoire oubliée.
Cette perte de visibilité peut s’aggraver lors du départ d’un administrateur. Si les décisions de configuration n’ont pas été consignées dans une documentation partagée, l’équipe suivante doit reconstruire leur logique à partir des journaux et de l’architecture existante.
La méthode de nettoyage commence par une analyse des compteurs de trafic, des dates de dernière utilisation lorsqu’elles sont disponibles, des objets réseau et de la justification des règles.
Un compteur nul ne prouve cependant pas qu’une règle est inutile. Certaines communications ne sont déclenchées qu’à des occasions particulières : clôture comptable, maintenance périodique ou reprise après incident. La période d’observation doit couvrir ces situations avant toute décision.
Pour les règles candidates au retrait, une approche prudente consiste à sauvegarder la configuration, obtenir la validation du responsable du service, puis désactiver la règle avant de la supprimer. Pendant la période de surveillance, les journaux et les retours des utilisateurs permettent de vérifier l’absence de perturbation.
Une fois l’inutilité confirmée, la règle peut être supprimée selon la procédure de changement de l’entreprise. La documentation doit conserver la justification, la date de modification et les résultats des vérifications.
Cette opération simplifie progressivement la politique. Elle réduit le nombre d’autorisations à examiner et facilite la compréhension des flux effectivement nécessaires.
Cette maintenance gagne à être intégrée au fonctionnement normal de l’entreprise. Les changements de services, de sites et de responsables techniques constituent des occasions particulièrement utiles pour réexaminer les autorisations.
Quand auditer les règles du pare-feu après l’ajout de nouveaux services ou sites ?
Les règles du pare-feu doivent être auditées après chaque changement susceptible de modifier les communications du réseau : nouveau site, application métier, migration cloud ou interconnexion externe. Un audit est également pertinent après un incident de sécurité ou un changement d’administrateur. Une revue périodique complète ce contrôle déclenché par les événements.
L’ouverture d’un établissement entraîne généralement de nouveaux besoins de communication : accès aux serveurs centraux, applications partagées, téléphonie, supervision ou services d’administration. Sans réexamen de la politique, les nouvelles règles risquent de conserver des permissions trop larges créées pendant la mise en service.
Une migration vers une application cloud peut également rendre certaines autorisations internes inutiles tout en introduisant de nouvelles destinations réseau. L’audit permet d’identifier les flux à ajouter, à restreindre ou à retirer.
Une démarche d’audit exploitable comporte trois phases :
- Inventorier les règles actives : exporter la configuration, identifier les équipements concernés et relever les différences entre la politique théorique et les règles réellement appliquées.
- Vérifier les justifications : associer chaque autorisation à un service, un responsable, une destination et un besoin métier encore valable.
- Tester le filtrage : confirmer que les communications autorisées fonctionnent et que les flux interdits sont effectivement refusés, à partir de tests contrôlés et de journaux exploitables.
Ces vérifications doivent être préparées pour éviter une interruption de production. Les tests de refus peuvent notamment être réalisés depuis des postes de validation, avec un périmètre et des horaires adaptés.
Une attention particulière doit être accordée aux règles sans justification écrite. Leur présence ne prouve pas automatiquement une faille, mais elle empêche de démontrer leur nécessité. Elles doivent donc faire l’objet d’une investigation prioritaire.
L’erreur fréquente consiste à attendre un incident pour procéder à une revue complète. Or, un contrôle réalisé immédiatement après un déploiement permet de corriger les autorisations provisoires pendant que les responsables disposent encore du contexte technique.
La fréquence des audits périodiques doit être déterminée selon le rythme des changements, la sensibilité des systèmes et les ressources d’exploitation. Aucun calendrier unique ne couvre toutes les PME.
Ces audits révèlent souvent une limite plus structurelle : lorsque tous les équipements internes partagent le même réseau, une politique de filtrage périmétrique ne contrôle pas nécessairement leurs communications mutuelles.
Réseau plat ou segmenté : quelle architecture convient à une PME en croissance ?
Une PME en croissance a généralement intérêt à segmenter progressivement son réseau plutôt qu’à conserver tous ses équipements dans une zone commune. La segmentation permet de contrôler les communications entre groupes de machines et de limiter les déplacements latéraux d’un attaquant. Elle doit toutefois rester proportionnée aux compétences disponibles et aux besoins métiers.
Dans un réseau plat, les postes de travail, imprimantes et autres équipements peuvent communiquer directement lorsqu’ils appartiennent au même segment et qu’aucun contrôle local ne l’interdit. Une compromission peut alors faciliter l’accès à d’autres machines internes.
Dans une architecture segmentée, les équipements sont répartis en zones selon leur fonction ou leur niveau de sensibilité. Les communications entre ces zones peuvent être acheminées à travers un pare-feu ou un autre dispositif de contrôle adapté.
La distinction est importante : un pare-feu périmétrique ne filtre pas automatiquement les échanges internes qui ne passent pas par lui. La segmentation permet de placer des contrôles aux points de passage nécessaires, à condition que l’architecture impose effectivement ce chemin.
Pour une PME disposant de ressources limitées, une première étape peut consister à séparer :
- les postes des collaborateurs et leurs applications courantes ;
- le réseau Wi-Fi invité, sans accès aux ressources internes ;
- les imprimantes et équipements connectés présentant des besoins limités ;
- les serveurs et systèmes sensibles ;
- les équipements industriels ou techniques, lorsqu’ils existent.
Chaque zone doit disposer de règles correspondant aux communications réellement nécessaires. Par exemple, les utilisateurs peuvent avoir besoin d’accéder à un serveur applicatif sans disposer d’un accès général à tous les serveurs de l’entreprise.
Cette organisation peut s’appuyer sur des VLAN, mais un VLAN ne constitue pas à lui seul une politique de sécurité. Il faut vérifier les chemins de routage, les règles inter-zones et les mécanismes de filtrage effectivement appliqués.
La segmentation excessive présente également des limites. Multiplier les zones sans disposer d’une documentation suffisante rend l’exploitation plus complexe. Les blocages récurrents peuvent alors encourager la création d’exceptions trop permissives.
La meilleure trajectoire consiste à isoler d’abord les usages présentant des risques ou des besoins clairement distincts, puis à affiner les séparations en fonction de l’évolution du système d’information.
Une fois les accès mieux contrôlés, un autre enjeu apparaît : certaines applications parfaitement légitimes peuvent consommer une part excessive de la connexion et dégrader les performances des outils prioritaires.
Comment empêcher une application gourmande de saturer la connexion utilisée par toute l’équipe ?
Pour empêcher une application de saturer la connexion, il faut distinguer le filtrage de la gestion de bande passante. Une application autorisée peut être limitée, priorisée ou exécutée à un autre moment sans être bloquée. La qualité de service permet notamment de favoriser les communications critiques lorsque plusieurs usages se disputent une capacité réseau limitée.
Le filtrage répond à la question : cette communication est-elle autorisée ? La qualité de service, ou QoS, répond à une autre : comment répartir les ressources réseau lorsque plusieurs flux concurrents provoquent une congestion ?
Cette distinction est fondamentale pour préserver la productivité. Bloquer un téléchargement volumineux peut résoudre temporairement une saturation, mais empêcher une sauvegarde nécessaire n’est pas une solution durable.
Une politique de priorisation doit commencer par identifier les applications dont la dégradation perturbe directement le travail : téléphonie IP, visioconférence, accès aux applications métiers interactives ou outils de production.
Les usages moins sensibles au délai, comme certaines mises à jour, synchronisations et transferts volumineux, peuvent bénéficier d’une priorité plus faible ou d’un plafond de débit.
Les mécanismes de gestion disponibles comprennent notamment :
- La priorité de traitement : transmettre certains paquets avant d’autres en situation de congestion.
- La garantie de bande passante : attribuer une part minimale de capacité à une catégorie de trafic lorsque les ressources sont disputées.
- Le plafonnement : empêcher un flux ou une catégorie de dépasser un débit défini.
- La planification horaire : déplacer certains traitements volumineux vers des périodes de moindre activité.
La documentation technique Cisco sur l’ordonnancement du trafic et la qualité de service décrit notamment les mécanismes permettant de différencier les classes de trafic et de répartir la bande passante en situation de congestion. Leur disponibilité et leur configuration varient selon les équipements.
Certains pare-feux nouvelle génération disposent de fonctions intégrées de contrôle applicatif et de gestion du débit. Il faut cependant vérifier leurs capacités réelles, notamment la reconnaissance des applications et les performances lorsque plusieurs fonctions d’inspection sont activées.
La QoS ne crée pas de capacité supplémentaire. Son efficacité dépend également de l’emplacement de la congestion : une priorisation appliquée trop tard dans le chemin réseau ne peut pas nécessairement corriger une saturation déjà survenue en amont.
Pour une sauvegarde volumineuse mais légitime, le déplacement vers un créneau moins chargé peut être préférable à une limitation permanente, sous réserve de respecter les objectifs de sauvegarde et les fenêtres d’exploitation.
Ces réglages doivent s’appuyer sur des mesures de trafic réelles. Si la connexion ou les équipements restent saturés malgré une priorisation correcte, il devient nécessaire de réexaminer le dimensionnement global de l’infrastructure.
À retenir avant de dimensionner le réseau
- Mesurer les usages simultanés : les besoins de performance dépendent des applications utilisées en même temps, pas uniquement du nombre de collaborateurs.
- Examiner toute la chaîne réseau : un pare-feu suffisamment puissant ne compense pas un commutateur saturé ou une couverture Wi-Fi insuffisante.
- Prévoir l’évolution : réserver des possibilités d’extension évite de remplacer toute l’infrastructure à chaque nouvelle implantation ou augmentation d’activité.
Comment dimensionner une infrastructure réseau pour une PME de plusieurs dizaines de postes ?
Pour dimensionner une infrastructure réseau de PME, il faut mesurer les usages simultanés, les volumes de trafic et les exigences de disponibilité plutôt que compter uniquement les postes. Le dimensionnement doit couvrir la connexion Internet, le pare-feu, les commutateurs et le Wi-Fi. Il doit également tenir compte des performances réelles lorsque les fonctions de sécurité sont activées.
Deux entreprises disposant chacune de plusieurs dizaines de postes peuvent présenter des besoins très différents. Une organisation utilisant principalement des logiciels locaux n’exerce pas les mêmes contraintes qu’une entreprise dont les collaborateurs utilisent simultanément la visioconférence, le stockage cloud et des applications hébergées.
Le dimensionnement commence donc par un relevé des usages : communications temps réel, transferts volumineux, services hébergés, sauvegardes et échanges entre sites. Il faut distinguer les besoins permanents des pics et observer leurs horaires de concentration.
Chaque composant doit ensuite être évalué selon son rôle. La connexion Internet détermine les capacités d’échange avec l’extérieur. Le pare-feu doit traiter les flux autorisés tout en assurant les fonctions de sécurité retenues. Les commutateurs transportent les communications internes, tandis que le Wi-Fi conditionne les performances des appareils sans fil.
Le maillon limitant détermine souvent la performance ressentie. Une connexion rapide ne corrige pas un lien montant saturé entre commutateurs, une couverture radio insuffisante ou un pare-feu dont les fonctions d’inspection réduisent fortement le débit utile.
Le débit annoncé d’un pare-feu mérite une attention particulière. Les performances peuvent varier selon que l’équipement réalise uniquement du filtrage réseau ou qu’il active également l’inspection applicative, la prévention des intrusions et d’autres traitements. Les valeurs doivent être comparées sur des configurations représentatives des usages prévus.
Le dimensionnement ne se limite pas au débit. Pour les communications temps réel, la latence, sa variation, les pertes de paquets et la stabilité de la connexion influencent directement la qualité perçue. Un accès disposant d’un débit important mais instable peut rester insatisfaisant pour la téléphonie ou la visioconférence.
Il faut également évaluer les conséquences d’une panne : dépendance à une seule connexion, absence de solution de remplacement, alimentation électrique ou équipement réseau critique sans redondance. Les mesures de continuité doivent être proportionnées aux interruptions que l’entreprise peut réellement supporter.
Pour une PME en croissance, l’évolutivité est souvent préférable au surdimensionnement systématique. Une infrastructure modulaire facilite l’ajout de ports réseau, de points d’accès ou de capacité de traitement sans imposer un remplacement complet.
La décision finale doit reposer sur les mesures disponibles, les applications critiques, les capacités techniques des équipements et les possibilités d’extension prévues.
La prochaine action consiste à réaliser un inventaire des flux et des équipements, puis à confronter les mesures de performance aux besoins des équipes. Cette base permet d’établir une politique de filtrage testable, un plan d’amélioration du réseau et des priorités d’investissement compatibles avec la continuité d’activité.
Faut-il installer un pare-feu sur chaque ordinateur si l’entreprise possède déjà un pare-feu réseau ?
Oui, les deux protections sont complémentaires. Le pare-feu réseau contrôle les communications qui traversent les points de filtrage prévus par l’architecture. Le pare-feu local protège également le poste contre certaines connexions non souhaitées, notamment au sein du réseau interne. Une configuration homogène et administrée centralement facilite leur exploitation.
Une règle autorisant le port HTTPS 443 garantit-elle l’accès à toutes les applications cloud ?
Non. De nombreuses applications utilisent HTTPS, mais certaines dépendent également d’autres protocoles, destinations ou mécanismes d’authentification. L’accès peut aussi dépendre du DNS, d’un proxy ou de contrôles applicatifs. Les besoins doivent être vérifiés à partir des spécifications du fournisseur et des flux réellement constatés.
Comment modifier une règle de pare-feu sans risquer de perdre l’accès à son administration ?
Avant la modification, il faut sauvegarder la configuration, vérifier le chemin d’accès administratif et prévoir un moyen de retour arrière indépendant de la règle concernée. Lorsque l’équipement le permet, une confirmation automatique des changements ou un mécanisme de restauration peut limiter les risques. Les modifications sensibles doivent être réalisées dans une fenêtre adaptée et suivies de tests immédiats.
Le chiffrement des communications empêche-t-il un pare-feu de filtrer les applications ?
Le chiffrement limite l’accès au contenu des communications, mais n’empêche pas nécessairement tout filtrage. Selon ses capacités, le pare-feu peut exploiter des informations réseau, des métadonnées ou des mécanismes d’identification applicative. L’inspection du contenu chiffré nécessite des fonctions et des conditions techniques particulières, avec des implications pour la confidentialité, la compatibilité et l’exploitation.
Comment vérifier qu’une nouvelle règle protège le réseau sans bloquer un service essentiel ?
Il faut tester les deux résultats attendus : les communications nécessaires restent accessibles et les flux non autorisés sont refusés. Les tests doivent couvrir les utilisateurs, les services dépendants et les périodes d’activité pertinentes. Les journaux permettent de vérifier le comportement du filtrage, tandis qu’une procédure de retour arrière facilite la correction d’un blocage inattendu.