Un devis enregistré sur un ordinateur portable, des contrats conservés dans une messagerie, des dossiers commerciaux sur un disque partagé et des archives réparties entre plusieurs services : cette organisation peut fonctionner tant que chaque collaborateur retrouve ses propres documents. Elle devient fragile lorsqu’un poste tombe en panne, qu’un salarié quitte l’entreprise ou qu’une équipe doit reprendre le travail d’une autre.
Centraliser les fichiers d’une entreprise consiste à créer un référentiel documentaire commun, administré et protégé, sans nécessairement conserver toutes les données sur un seul équipement. L’objectif est de maîtriser leur emplacement, leurs droits d’accès, leurs versions et leur sauvegarde, tout en maintenant leur disponibilité.
Pour une PME, la difficulté consiste donc à concilier deux exigences : simplifier l’accès aux documents et éviter qu’une panne du stockage central bloque toute l’activité. Une architecture résiliente associe un classement cohérent, une migration progressive, des protections adaptées aux risques et une capacité de restauration réellement vérifiée.
Centraliser les fichiers sans fragiliser la PME : l’essentiel
- Créer une source documentaire de référence permet de limiter les fichiers dispersés, les versions contradictoires et les accès difficiles à administrer.
- Choisir entre NAS, serveur, cloud ou architecture hybride dépend des usages, des ressources internes et des exigences de disponibilité.
- Prévoir des sauvegardes indépendantes, tester leur restauration et anticiper les besoins de capacité évite qu’un stockage central devienne une dépendance incontrôlée.
- Pourquoi stocker les fichiers sur chaque poste augmente-t-il le risque de perte d’informations ?
- Comment centraliser les dossiers existants sans interrompre le travail des équipes ?
- NAS, serveur ou cloud : quelle solution de stockage convient à une PME ?
- Comment éviter que la centralisation transforme une panne en indisponibilité générale ?
- Quand augmenter l’espace de stockage avant que les utilisateurs ne commencent à manquer de place ?
- Pourquoi les fichiers deviennent-ils difficiles à retrouver quand plusieurs outils sont utilisés ?
- Comment réduire les erreurs lors d’échanges de données avec des partenaires externes ?
- Quels outils de gestion documentaire utiliser pour centraliser les fichiers d’une PME sans complexifier le travail ?
Pourquoi stocker les fichiers sur chaque poste augmente-t-il le risque de perte d’informations ?
Stocker les fichiers professionnels sur les ordinateurs individuels multiplie les risques de perte, d’indisponibilité et d’incohérence. Chaque poste possède ses propres documents, ses règles de classement et parfois sa sauvegarde. Lorsqu’un équipement devient inaccessible, l’entreprise peut perdre temporairement ou définitivement des informations essentielles, sans disposer d’une copie commune immédiatement exploitable.
Cette dispersion transforme chaque ordinateur en île de données. Un fichier enregistré uniquement sur un poste dépend de son disque, de son système d’exploitation et de la disponibilité de son utilisateur. Un vol, une défaillance matérielle ou un rançongiciel peut rendre ces informations inexploitables.
La situation se complique lorsque les collaborateurs utilisent plusieurs supports : disque local, clé USB, messagerie personnelle ou espace cloud individuel. L’entreprise ne dispose alors d’aucune vision homogène des fichiers à protéger. Une sauvegarde centralisée peut même ignorer des documents enregistrés en dehors des emplacements prévus.
Il faut distinguer deux conséquences :
- La perte effective : un document est supprimé, détruit ou chiffré sans copie récupérable.
- La perte d’accès opérationnel : le document existe toujours, mais son détenteur est absent, son ordinateur est indisponible ou la version accessible n’est pas la bonne.
Dans les deux cas, une activité peut être interrompue. Un service comptable incapable de récupérer un justificatif avant une échéance rencontre un problème opérationnel, même si le fichier subsiste sur un ordinateur éteint.
La dispersion produit également des incohérences documentaires. Lorsqu’un contrat circule par pièces jointes, plusieurs collaborateurs peuvent modifier des copies différentes. Les décisions reposent alors sur des versions qui ne reflètent plus les mêmes informations.
L’inventaire préalable constitue une mesure de réduction du risque. Les recommandations de l’ANSSI pour la cybersécurité des TPE et PME préconisent notamment de recenser les équipements, les services et les données afin d’identifier ce qui est critique pour l’activité.
Un diagnostic simple consiste à demander séparément à trois collaborateurs où se trouve la dernière version d’un document important, par exemple une grille tarifaire ou un contrat fournisseur. Si les réponses désignent des fichiers différents, la dispersion crée déjà un risque de coordination.
La centralisation doit ainsi commencer par une cartographie des documents et de leurs détenteurs. Cette connaissance permet ensuite de préparer leur migration sans provoquer de rupture dans les habitudes de travail.
Comment centraliser les dossiers existants sans interrompre le travail des équipes ?
Pour centraliser des dossiers sans interrompre les équipes, une PME doit préparer les données, tester le nouvel espace et organiser une migration progressive. Les fichiers peuvent être transférés en arrière-plan, puis chaque périmètre concerné bascule à une date définie. L’ancien emplacement devient alors accessible en lecture seule, afin d’éviter les modifications concurrentes.
La première étape n’est pas la copie des fichiers, mais leur inventaire. Il faut identifier les dossiers actifs, les archives, les doublons, les documents obsolètes et les données nécessitant des accès restreints. Centraliser l’intégralité des fichiers sans ce travail revient à transférer les problèmes existants dans une infrastructure différente.
Une méthode adaptée consiste à traiter les dossiers collectifs fréquemment utilisés en priorité, puis les archives individuelles. Les services partageant les mêmes documents doivent néanmoins basculer ensemble sur leur périmètre commun pour éviter que plusieurs espaces restent modifiables simultanément.
La documentation Microsoft sur la migration des partages de fichiers décrit une démarche comprenant l’évaluation initiale, une migration pilote, des transferts incrémentaux et une bascule opérationnelle. Ces principes sont utiles pour préparer un projet, même si les contraintes techniques détaillées concernent les environnements Microsoft 365.
La coexistence des anciens et nouveaux espaces doit être strictement encadrée. Durant les transferts, l’ancien espace peut rester la référence jusqu’à la bascule. Après celle-ci, seule la nouvelle destination doit accepter les modifications. L’ancien partage peut rester temporairement consultable en lecture seule, selon les contraintes du projet.
Une attention particulière doit être accordée aux autorisations : les droits avancés d’un ancien serveur ne sont pas toujours reproduits à l’identique dans la plateforme cible. Les accès doivent donc être vérifiés avant de déclarer un dossier migré.
Checklist pour réussir une migration documentaire progressive
- Inventorier les dossiers et leurs propriétaires : produire un tableau précisant emplacement, responsable, volume et sensibilité.
- Définir la structure cible : valider une arborescence et une convention de nommage avec les représentants des services.
- Réaliser une migration pilote : établir un compte rendu des fichiers transférés, des anomalies et des droits vérifiés.
- Planifier les bascules : publier un calendrier indiquant pour chaque périmètre la date, l’espace de référence et le responsable.
- Contrôler le fonctionnement après migration : faire valider par les utilisateurs un procès-verbal de vérification des fichiers, des accès et des usages essentiels.
L’accompagnement des collaborateurs est déterminant. Si l’arborescence devient incompréhensible ou si les noms de dossiers changent sans justification, les équipes risquent de recréer des copies locales. Une communication préalable et un soutien pendant la première semaine limitent ce phénomène.
Une migration réussie ne se mesure pas uniquement au nombre de fichiers copiés. Elle se vérifie lorsque les collaborateurs retrouvent leurs documents, utilisent le bon emplacement et peuvent poursuivre leur activité avec les autorisations attendues.
NAS, serveur ou cloud : quelle solution de stockage convient à une PME ?
Une PME peut centraliser ses fichiers sur un NAS, un serveur interne, une plateforme cloud ou une architecture hybride. Le NAS convient à de nombreux usages de partage local, le serveur offre davantage de possibilités d’intégration et le cloud facilite les accès distants. Le choix dépend surtout des besoins opérationnels, des compétences disponibles et des exigences de continuité.
La décision doit commencer par cinq questions : quel volume faut-il stocker, combien de personnes accéderont simultanément aux fichiers, depuis quels lieux, avec quelles compétences d’administration et quel budget de fonctionnement ? La réponse permet d’écarter les solutions inadaptées sans supposer qu’une technologie est systématiquement supérieure.
Le tableau suivant présente les principales différences fonctionnelles.
| Critère | NAS local | Serveur interne | Cloud | Hybride |
|---|---|---|---|---|
| Usage principal | Partage et stockage de fichiers | Stockage intégré à des services informatiques | Accès et collaboration à distance | Répartition des usages locaux et distants |
| Administration | Gestion locale de l’équipement | Administration système plus étendue | Infrastructure gérée par le fournisseur, configuration client maintenue | Coordination de plusieurs environnements |
| Accès distant | Nécessite une configuration sécurisée | Dépend de l’architecture réseau | Généralement prévu par le service | Dépend de la répartition des données |
| Dépendances majeures | Matériel, réseau local et site | Matériel, services et compétences internes | Connectivité et disponibilité du fournisseur | Connectivité, synchronisation et composants locaux |
| Coûts à examiner | Achat, disques, maintenance, sauvegarde | Infrastructure, licences éventuelles, exploitation | Abonnements, capacité, transfert et services | Coûts cumulés et exploitation des deux environnements |
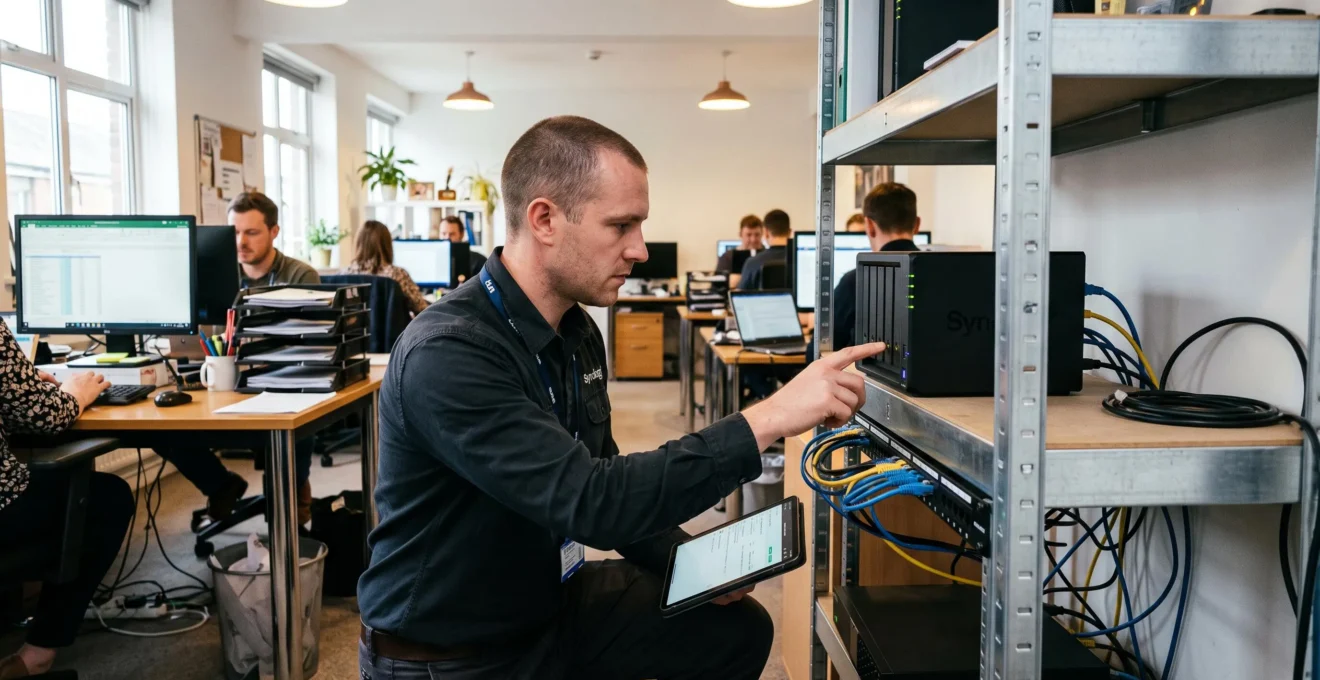
Un NAS est un équipement de stockage connecté au réseau, généralement administrable depuis une interface dédiée. Il peut convenir à une équipe travaillant principalement dans les mêmes locaux. Toutefois, sa présence dans l’entreprise implique de gérer les mises à jour, les disques, les comptes, la sécurité réseau et les sauvegardes.
Un serveur de fichiers offre davantage de flexibilité lorsque le stockage doit s’intégrer à une infrastructure informatique déjà structurée : annuaire d’entreprise, politiques d’accès, applications internes ou services particuliers. Cette souplesse s’accompagne d’une responsabilité d’exploitation plus importante.
Le cloud réduit la nécessité d’héberger soi-même les équipements et facilite souvent le travail distribué. En revanche, il ne supprime pas les responsabilités du client concernant les habilitations, les configurations, les données et les sauvegardes complémentaires éventuellement nécessaires. Une coupure Internet peut également gêner les accès, selon le fonctionnement hors ligne du service.
L’architecture hybride constitue une alternative lorsqu’une PME souhaite conserver des archives volumineuses sur site tout en rendant accessibles à distance ses documents de travail. Elle doit cependant définir clairement les données synchronisées, leurs règles de modification et les responsabilités de sauvegarde.
Enfin, la réversibilité doit être examinée avant tout engagement : formats d’export, récupération des versions, conservation des métadonnées, modalités de sortie et coûts éventuels de restitution. Une plateforme simple à adopter mais difficile à quitter peut créer une dépendance commerciale durable.
Quelle que soit la solution retenue, sa fiabilité commerciale ou matérielle ne remplace pas une architecture de résilience. C’est précisément cette protection qui évite qu’un espace documentaire commun devienne un point de défaillance critique.
Comment éviter que la centralisation transforme une panne en indisponibilité générale ?
Pour éviter qu’un stockage central provoque une indisponibilité générale, il faut supprimer les points de défaillance critiques et prévoir plusieurs mécanismes de protection complémentaires. La redondance matérielle limite certaines pannes, la réplication peut maintenir une copie exploitable sur un autre système et les sauvegardes permettent de restaurer les données après une suppression, une corruption ou une cyberattaque.
La centralisation modifie la nature du risque. Au lieu de dépendre d’une multitude d’ordinateurs dispersés, l’entreprise dépend d’une infrastructure commune. Cette concentration facilite l’administration, mais une panne du stockage, du réseau, de l’alimentation ou du service d’authentification peut toucher plusieurs équipes simultanément.
Il est donc essentiel de distinguer trois mécanismes souvent confondus.
| Mécanisme | Fonction | Limite principale |
|---|---|---|
| Redondance matérielle | Maintenir certains services malgré la panne d’un composant, selon l’architecture | Ne protège pas nécessairement contre une suppression ou une corruption logique |
| Réplication | Reproduire les données sur un autre équipement ou site | Peut reproduire des fichiers supprimés, corrompus ou chiffrés |
| Sauvegarde | Conserver des copies récupérables à différents instants | La restauration peut demander du temps et ne garantit pas un service continu |
Un ensemble de disques configuré en RAID peut permettre au système de continuer à fonctionner malgré certaines défaillances de disques. En revanche, le RAID n’est pas une sauvegarde : une suppression accidentelle, un chiffrement malveillant ou un sinistre du local peut affecter l’ensemble du système.
La séparation des copies devient donc fondamentale. Le guide pratique de la CNIL sur la sécurité des données personnelles recommande notamment de conserver au moins une sauvegarde sur un site géographiquement distinct, d’en isoler une hors ligne et de vérifier régulièrement la capacité à restaurer les informations.
Les sauvegardes peuvent également être protégées par des mécanismes d’immuabilité ou d’isolation, à condition que leur configuration et les droits d’administration empêchent effectivement leur modification non autorisée. Une copie constamment accessible depuis un environnement compromis reste exposée.
Lorsque les exigences de disponibilité sont élevées, la réplication vers un second site peut compléter la protection. Elle ne suffit cependant pas à elle seule : il faut aussi considérer les services réseau, les accès utilisateurs, l’électricité, les dépendances logicielles et la procédure permettant de basculer vers l’environnement secondaire.
La PME doit ensuite définir deux objectifs de continuité : le délai maximal acceptable pour rétablir le service, appelé RTO, et la quantité maximale de données récentes qu’elle peut accepter de perdre, appelée RPO. Ces objectifs varient selon les activités. Les documents nécessaires à la facturation quotidienne peuvent ainsi justifier des exigences différentes de celles d’archives rarement consultées.
Un exercice de restauration doit vérifier la récupération d’un fichier isolé, puis d’un dossier complet, avec ses contenus et ses droits lorsque ceux-ci sont sauvegardés. La durée réelle, les difficultés rencontrées et le résultat du contrôle doivent être consignés.
Une sauvegarde dont la restauration n’a jamais été testée reste une protection non vérifiée. Une fois les mécanismes de continuité définis, leur efficacité dépend aussi de la surveillance des ressources, notamment de la capacité disponible.
Quand augmenter l’espace de stockage avant que les utilisateurs ne commencent à manquer de place ?
Une PME doit prévoir l’extension de son stockage lorsque la capacité disponible risque d’être épuisée avant la mise en service de ressources supplémentaires. La décision dépend du taux d’occupation, de la croissance récente des données et du délai nécessaire pour déployer une extension. Aucun pourcentage unique ne convient à toutes les infrastructures.
Attendre l’apparition d’un message signalant un disque plein expose les collaborateurs à des erreurs d’enregistrement, à des synchronisations incomplètes et à des interruptions de traitement. Certains systèmes ont également besoin d’espace disponible pour leurs opérations internes, leurs mises à jour ou leurs mécanismes de protection.
Une surveillance utile doit suivre trois indicateurs :
- Le taux d’occupation : part de la capacité réellement utilisable déjà consommée.
- La vitesse de croissance : évolution du volume enregistré sur plusieurs périodes comparables.
- Le délai d’extension : temps nécessaire pour commander, installer, configurer et vérifier la capacité supplémentaire.
La méthode consiste à rapprocher la réserve restante du rythme de consommation observé. Lorsque cette réserve risque de devenir insuffisante pendant le délai de déploiement, l’extension doit être déclenchée. Une marge supplémentaire est nécessaire lorsque la croissance est irrégulière ou que l’approvisionnement présente des incertitudes.
Exemple hypothétique : anticiper l’extension d’un stockage partagé
Une PME constate que son espace disponible diminue régulièrement. Son prestataire indique qu’une extension matérielle nécessite une commande, une intervention technique et une période de vérification. L’entreprise compare la progression des données à ce délai plutôt que d’attendre la saturation.
Si la projection montre que la réserve pourrait être consommée avant la fin du déploiement, elle programme l’extension immédiatement. Ce scénario illustre une méthode de décision, sans constituer une prévision universelle.
Avant d’investir dans de nouveaux disques ou abonnements, il faut vérifier la nature de cette croissance. Des copies identiques, des fichiers temporaires, des exports répétitifs et d’anciennes versions conservées sans nécessité peuvent occuper une part évitable de l’espace.
Le nettoyage doit toutefois respecter les règles de conservation applicables aux documents. Supprimer automatiquement de vieux fichiers sans identifier leur utilité métier ou leurs obligations de conservation peut créer davantage de risques qu’un manque de capacité.
Le cloud modifie l’arbitrage : une extension de quota peut être plus rapide qu’une intervention sur un équipement physique, mais elle entraîne des coûts récurrents. Le stockage consommé, les versions conservées, les sauvegardes et les éventuels frais supplémentaires doivent être évalués dans la durée.
La capacité physique n’est cependant qu’une dimension de l’efficacité documentaire. Une entreprise peut disposer de beaucoup d’espace et continuer à perdre du temps lorsque ses fichiers restent dispersés entre plusieurs outils.
Pourquoi les fichiers deviennent-ils difficiles à retrouver quand plusieurs outils sont utilisés ?
Les fichiers deviennent difficiles à retrouver lorsque plusieurs applications conservent chacune une partie de l’information sans référentiel commun. Messageries, dossiers réseau, plateformes collaboratives et ordinateurs personnels possèdent leurs propres moteurs de recherche, droits et classements. Les salariés doivent alors deviner où chercher et déterminer quelle version du document est réellement à jour.
Cette fragmentation apparaît souvent progressivement. Une équipe commerciale utilise un espace cloud, la comptabilité un serveur local et les responsables transmettent des documents par e-mail. Chaque solution peut fonctionner correctement isolément, mais aucune ne fournit nécessairement une vision complète de l’information professionnelle.
Le problème ne se limite pas au temps consacré à la recherche. Il concerne également l’administration. Lorsqu’un collaborateur change de poste ou quitte l’entreprise, ses droits doivent parfois être modifiés séparément dans plusieurs applications. Une autorisation oubliée peut maintenir un accès devenu inutile.
Les politiques de sauvegarde sont également plus difficiles à harmoniser. Chaque système possède ses propres règles de conservation, de restauration et de gestion des versions. La multiplication des environnements augmente les contrôles nécessaires pour vérifier que les documents essentiels restent récupérables.
La solution n’est pas forcément d’interdire tous les outils secondaires. Une organisation plus réaliste consiste à définir un espace de référence pour chaque catégorie de contenu :
- Les documents collectifs de travail sont conservés dans une bibliothèque ou un dossier partagé identifié.
- Les échanges ponctuels peuvent rester dans la messagerie, sans que celle-ci devienne l’archive principale des versions validées.
- Les documents définitifs et les archives suivent un emplacement et des règles de conservation connus.
Une convention documentaire précise également le nommage, les responsables des dossiers et les conditions dans lesquelles une copie locale peut être utilisée. Ces règles doivent rester suffisamment simples pour être comprises sans assistance permanente.
Un indicateur révélateur est la fréquence des demandes entre collègues : « Peux-tu me renvoyer le fichier ? » Lorsque cette question revient pour des documents censés être partagés, l’espace central n’a probablement pas remplacé les échanges informels.
La cohérence du classement facilite également les échanges avec des intervenants extérieurs. Elle permet de transmettre la bonne version d’un document sans multiplier les copies difficiles à contrôler.
Comment réduire les erreurs lors d’échanges de données avec des partenaires externes ?
Pour limiter les erreurs lors du partage de fichiers avec des partenaires, une PME doit adapter les autorisations au type d’échange. Un envoi ponctuel peut utiliser un lien sécurisé à durée limitée, tandis qu’une collaboration régulière nécessite un espace dédié. Dans les deux cas, les destinataires doivent être identifiés, les accès restreints et les possibilités de révocation prévues.
L’envoi par pièce jointe est pratique, mais il présente plusieurs limites. Une adresse incorrecte peut exposer un fichier à un destinataire non prévu. Une version ancienne peut continuer à circuler après une mise à jour, et l’entreprise ne maîtrise généralement plus les copies téléchargées par les destinataires.
Pour un échange ponctuel, un lien donnant accès à un document identifié peut être préférable à l’envoi de copies successives. Selon les fonctionnalités disponibles, il est possible d’imposer une authentification, une expiration et des restrictions de téléchargement.
Un document sensible transmis directement peut également être chiffré, avec communication du secret de déchiffrement par un canal distinct. Ces mesures doivent être adaptées à la confidentialité des informations et aux capacités des destinataires.
Pour une collaboration suivie avec un cabinet comptable, un fournisseur ou un prestataire, un espace d’échange dédié permet de maintenir une organisation plus stable. Le principe du moindre privilège impose de limiter chaque partenaire aux seuls documents nécessaires à sa mission.
Les accès doivent être accordés à des comptes identifiables lorsque le service le permet, révisés pendant la collaboration puis révoqués lorsqu’ils ne sont plus nécessaires. Une date de fin prévue dès l’ouverture évite que des invitations anciennes restent actives indéfiniment.
Les échanges impliquant des données personnelles demandent une attention juridique particulière. Dans les organisations soumises au RGPD, lorsqu’un prestataire traite des données personnelles pour le compte d’un responsable de traitement, la relation doit être encadrée par un contrat approprié. La page de la CNIL consacrée aux obligations des sous-traitants précise ce cadre.
La localisation de l’hébergement, les transferts éventuels hors de l’Espace économique européen, les garanties de sécurité et les rôles respectifs des parties doivent également être examinés lorsqu’ils sont pertinents. Pour les entreprises francophones situées hors du champ du RGPD, le droit national applicable et les engagements contractuels doivent être vérifiés.
Enfin, la traçabilité constitue un contrôle utile : lorsque la plateforme le permet, l’entreprise peut consulter les invitations, les autorisations et certains événements d’accès. Ces journaux doivent eux-mêmes être protégés et conservés selon une politique appropriée.
Ces règles de partage doivent être prises en compte dès la sélection de l’outil documentaire. Une solution difficile à administrer risque en effet d’encourager les utilisateurs à contourner les protections pourtant prévues.
À retenir avant de choisir un outil de gestion documentaire
- Partir des opérations quotidiennes : retrouver un fichier, collaborer, contrôler une version et partager un document.
- Vérifier que les fonctionnalités de sécurité et de restauration peuvent être administrées avec les ressources réellement disponibles.
- Choisir une structure compréhensible par les équipes, sans imposer des fonctions de gestion documentaire dont elles n’ont pas l’usage.
Quels outils de gestion documentaire utiliser pour centraliser les fichiers d’une PME sans complexifier le travail ?
Pour centraliser les fichiers d’une PME sans ajouter de complexité, le choix doit suivre les besoins réels : un stockage partagé pour regrouper les dossiers, une plateforme collaborative pour travailler à plusieurs ou une gestion électronique des documents pour organiser des processus documentaires plus avancés. Les fonctionnalités, les droits d’accès et le coût d’exploitation doivent rester compatibles avec les ressources internes.
Il est utile de distinguer trois niveaux fonctionnels plutôt que de sélectionner immédiatement l’outil disposant du plus grand nombre d’options.
| Niveau | Fonctions recherchées | Situation adaptée |
|---|---|---|
| Stockage partagé | Dossiers communs, droits d’accès, sauvegardes et accès réseau | PME souhaitant d’abord remplacer les fichiers dispersés |
| Plateforme collaborative | Partage, gestion de versions, collaboration et accès distant | Équipes travaillant régulièrement sur les mêmes documents |
| Gestion électronique des documents (GED) | Indexation, recherche avancée, métadonnées et circuits documentaires selon les solutions | Organisation ayant des besoins structurés de validation, de recherche ou de conservation |
Un NAS avec des dossiers partagés peut répondre au besoin initial d’une petite structure travaillant essentiellement dans ses locaux. Cette solution exige néanmoins une administration des comptes, une protection réseau et des sauvegardes indépendantes de l’équipement.
Une plateforme collaborative comme SharePoint, associée selon les usages à Teams et OneDrive, peut convenir aux entreprises déjà équipées de Microsoft 365. Elle distingue les contenus personnels des bibliothèques de travail partagées et propose des mécanismes de collaboration et de gestion des versions, selon les configurations et les licences.
D’autres familles d’outils permettent de répondre à des besoins comparables. Les plateformes de partage et de synchronisation telles que Nextcloud, ainsi que les offres collaboratives hébergées, peuvent être évaluées en fonction de leur mode d’exploitation, de leurs fonctions et des contraintes de l’entreprise. Leur présence dans une liste de candidats ne constitue pas une garantie de sécurité ou d’adéquation.
La GED devient pertinente lorsque les dossiers ordinaires ne suffisent plus : recherche dans le contenu des documents, classement par métadonnées, validation, historique ou gestion de cycles documentaires. Toutefois, un logiciel de GED utilisé uniquement comme un dossier partagé peut ajouter des réglages et des coûts sans bénéfice opérationnel proportionné.
La sélection doit reposer sur des critères vérifiables :
- La compatibilité avec les postes, applications et formats documentaires existants.
- La capacité à rechercher rapidement les fichiers, éventuellement dans leur contenu.
- La simplicité de gestion des droits pour les responsables autorisés.
- Les fonctions de versionnement, d’export et de restauration disponibles.
- Le coût total incluant les licences, l’administration, la maintenance, la migration et la formation.
- La possibilité de restituer les données dans des formats exploitables lors d’un changement de solution.
Un essai avec de vrais documents et un groupe représentatif d’utilisateurs permet d’observer les difficultés concrètes. Il est particulièrement utile de tester une recherche, une modification collaborative, une restriction d’accès et une récupération de version avant de prendre une décision.
L’organisation des dossiers doit enfin être construite avec les services concernés. Si la nouvelle arborescence contredit leurs usages sans avantage perceptible, les collaborateurs risquent de revenir aux pièces jointes et aux copies locales. L’adoption effective constitue donc un critère de réussite aussi important que la liste des fonctionnalités.
La prochaine étape consiste à désigner un responsable du projet, inventorier les emplacements actuels et sélectionner un périmètre pilote. Ce premier déploiement permettra de vérifier simultanément l’accessibilité des fichiers, la simplicité d’utilisation et la capacité de récupération, avant d’étendre la centralisation à l’ensemble de la PME.
Une PME doit-elle posséder son propre serveur pour conserver la maîtrise de ses fichiers ?
Non. La maîtrise des données dépend aussi de la gestion des droits, des sauvegardes, de la traçabilité et des possibilités d’export. Une plateforme cloud correctement configurée peut offrir un contrôle documentaire adapté. Un serveur interne donne davantage de responsabilités techniques à l’entreprise, sans garantir à lui seul une meilleure protection.
Peut-on continuer à travailler lorsque la connexion au stockage central est interrompue ?
Cela dépend de l’architecture. Certains outils permettent de conserver temporairement des fichiers disponibles hors ligne et de synchroniser les modifications après le rétablissement de la connexion. Cette possibilité doit être configurée et testée, notamment pour gérer les conflits de versions. Elle ne remplace pas un dispositif de continuité destiné aux services critiques.
Une synchronisation automatique des fichiers constitue-t-elle une sauvegarde suffisante ?
Non, pas nécessairement. Une synchronisation peut transmettre une suppression accidentelle ou une corruption à plusieurs emplacements. Une stratégie de sauvegarde doit permettre de retrouver des données antérieures, avec une conservation indépendante et des restaurations testées. Les garanties exactes dépendent des mécanismes de protection configurés.
Comment gérer les droits sur les anciens dossiers après le départ d’un salarié ?
L’entreprise doit désactiver les accès devenus inutiles, transférer la responsabilité des dossiers professionnels à une personne autorisée et vérifier les partages externes éventuellement créés. Les opérations doivent respecter les règles applicables à la confidentialité et aux données personnelles. Une procédure de départ documentée évite de dépendre durablement de comptes individuels.
Comment savoir si une centralisation documentaire est réellement réussie ?
La réussite se vérifie à travers des usages concrets : les collaborateurs retrouvent les fichiers attendus, les documents critiques possèdent une source de référence, les droits sont cohérents et les sauvegardes peuvent être restaurées. Des indicateurs comme les demandes récurrentes de renvoi de fichiers, les incidents d’accès ou les résultats des tests de restauration permettent de suivre les améliorations dans le temps.